


O firmie
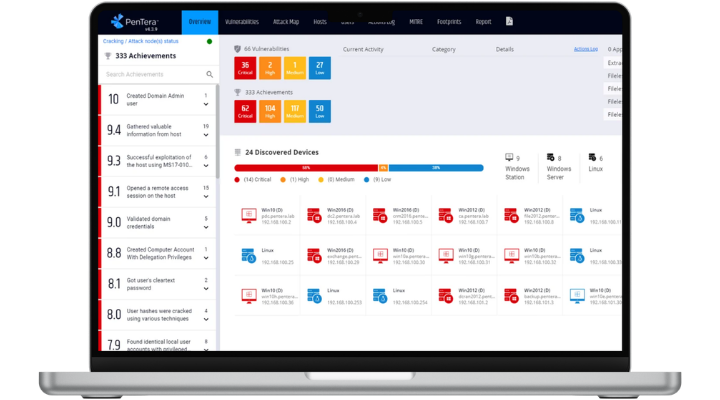
Pentera to platforma automatycznej walidacji bezpieczeństwa (Automated Security Validation), która bezpiecznie odtwarza techniki realnych atakujących w infrastrukturze produkcyjnej i pokazuje, które podatności naprawdę da się wykorzystać i jak daleko atakujący dotrze do krytycznych zasobów. Softprom jest od października 2026 roku oficjalnym dystrybutorem Pentera w Polsce i 24 innych krajach: Armenii, Austrii, Azerbejdżanie, Bułgarii, Chorwacji, na Cyprze, w Czechach, Estonii, Grecji, Gruzji, Kazachstanie, Kirgistanie, na Litwie, Łotwie, w Mołdawii, Niemczech, Rumunii, Słowacji, Słowenii, Tadżykistanie, Turkmenistanie, Ukrainie, Uzbekistanie i na Węgrzech.
Z platformy korzysta 1200+ przedsiębiorstw w 60+ krajach. W 2025 roku Pentera jako pierwsza firma w kategorii Adversarial Exposure Validation przekroczyła 100 mln USD rocznych przychodów powtarzalnych i jako pierwsza uzyskała certyfikat ISO/IEC 42001 dla systemów opartych na AI. Softprom to value-added dystrybutor IT od 1999 roku: 30+ certyfikowanych inżynierów cyberbezpieczeństwa prowadzi demonstracje i pilotaże Pentera dla klientów i partnerów w regionie.
Jakie zadanie chcesz rozwiązać?
Pentest robimy raz w roku, a infrastruktura zmienia się co tydzień
Pentera Core: automatyczny wewnętrzny pentest na żądanie lub według harmonogramu — pełny kill chain od pierwszego dostępu do konta domain admin.
Skaner pokazuje tysiące CVE, a nie wiadomo, gdzie skierować ludzi
Pentera Core + Resolve: priorytetyzacja według udowodnionej możliwości wykorzystania, a nie według CVSS. Do pracy trafiają tylko podatności z potwierdzoną ścieżką ataku.
Nie wiemy, co atakujący widzi z zewnątrz
Pentera Surface: sprawdzenie zewnętrznego perymetru, aplikacji webowych i API realnymi atakami, łącznie z wyeksponowanymi tożsamościami.
Przeszliśmy do chmury — czy te same zabezpieczenia tam działają?
Pentera Cloud: sprawdzenie środowisk chmurowych i hybrydowych pod kątem ataków przez skompromitowane tożsamości i błędne konfiguracje.
Audytor wymaga dowodów testowania: NIS2, DORA, PCI DSS v4.0, ISO/IEC 27001
Raporty Pentera z dowodami dla każdego kroku ataku. Platforma wspiera evidence workflow dla tych standardów, ale nie certyfikuje zgodności.
Czy przetrwamy ransomware?
RansomwareReady Module: bezpieczna emulacja scenariuszy kampanii ransomware w Twojej sieci z weryfikacją, gdzie łańcuch ataku się zatrzymuje, a gdzie nie.
Czym jest automatyczna walidacja bezpieczeństwa
Automatyczna walidacja bezpieczeństwa (Automated Security Validation, ASV) to kategoria rozwiązań, które nie tylko znajdują podatności, ale też bezpiecznie je wykorzystują w realnym środowisku, aby udowodnić, jakie ryzyko naprawdę istnieje. Gartner opisuje tę kategorię jako Adversarial Exposure Validation (AEV) — element praktyki Continuous Threat Exposure Management (CTEM).
Różnica względem klasycznego skanera podatności: skaner pokazuje, gdzie problem może być; Pentera pokazuje, czy atakujący może z niego skorzystać i dokąd dotrze dalej. Różnica względem Breach & Attack Simulation: BAS sprawdza, czy zabezpieczenia reagują na znane scenariusze; Pentera przeprowadza realny atak bez wcześniejszych scenariuszy — od rekonesansu, przez ruch boczny, po eskalację uprawnień.
Kontrolowane wykonanie
Ograniczenie intensywności, limity wpływu i awaryjne zatrzymanie podczas testu na produkcji.
Read-only tam, gdzie trzeba
Dla wrażliwych systemów atak ogranicza się do trybu tylko do odczytu.
Dziennik audytu każdego kroku
Pełny zapis działań platformy — dowody dla zespołu bezpieczeństwa i audytorów.
Dane nie są przechowywane
Dane klienta nie są używane do trenowania modeli i nie są przechowywane przez Pentera.
Rozwiązania i linie produktowe Pentera
Pentera Core
Walidacja bezpieczeństwa sieci wewnętrznej: pełne łańcuchy ataków, obejście zabezpieczeń, ruch boczny, eskalacja uprawnień do krytycznych zasobów.
Sieć wewnętrzna
Pentera Surface
Walidacja zewnętrznego perymetru: realne ataki na aplikacje webowe, systemy dostępne z internetu i wyeksponowane tożsamości; testowanie aplikacji webowych z użyciem AI i adaptacyjnym generowaniem payloadów.
Zewnętrzny perymetr
Pentera Cloud
Walidacja tożsamości chmurowych i środowisk hybrydowych: ataki cloud-native przez skompromitowane konta i błędne konfiguracje.
Chmura i hybryda
Pentera Resolve
Orkiestracja usuwania podatności: konsoliduje ustalenia, dodaje kontekst, uruchamia spriorytetyzowane poprawki przez 100+ natywnych integracji i ponownie weryfikuje każdą zamkniętą podatność.
Usuwanie i ponowna weryfikacja
Credential Exposure Module
Wykrywanie wyciekłych danych uwierzytelniających — nazw, haseł, adresów — i sprawdzenie, czy dają realny dostęp do Twojej infrastruktury.
Moduł dodatkowy
RansomwareReady Module
Sprawdzenie gotowości organizacji na kampanie ransomware: bezpieczna emulacja scenariuszy szantażystów w Twojej sieci.
Moduł dodatkowy do Pentera Core
Usługi Pentera uzupełniają platformę: SECTOR11 Adversarial Testing — ekspercki red team, w tym dla interfejsów modeli AI, aplikacji i integracji; Security Validation Advisory — budowa programu walidacji bezpieczeństwa w organizacji.
Co daje Softprom
Partnerom: resellerom, integratorom, MSP
- Rejestracja transakcji: Deal registration Pentera przez portal partnerski z dodatkową marżą dla partnera prowadzącego klienta.
- Pre-sales i demo: 30+ certyfikowanych inżynierów cyberbezpieczeństwa Softprom — bez własnego inżyniera Pentera na start.
- Instancja demo: Środowisko Pentera do prezentacji i pilotaży u klienta.
- Lokalne umowy: Rozliczenia w walutach lokalnych przez 14 regionalnych biur Softprom.
- Szkolenia: Dostęp do kursów partnerskich Pentera i materiałów marketingowych producenta.
Klientom: CISO, szefom SOC, red teamom, vulnerability management
- Pilotaż w Twojej sieci: Bezpieczne uruchomienie na produkcji; zakres, ograniczenia i termin uzgadnia inżynier Softprom.
- Konsultacja architektoniczna: Które segmenty, zasoby i scenariusze włączyć do walidacji Pentera w pierwszej kolejności.
- Lokalny zespół: Inżynier i opiekun w Twoim kraju; wsparcie po polsku, angielsku, ukraińsku, rosyjsku i niemiecku.
- Audyt: Pomoc w przygotowaniu pakietu dowodów pod NIS2, DORA, ISO/IEC 27001, PCI DSS v4.0.
Gdzie kupić Pentera
Softprom jest oficjalnym dystrybutorem Pentera w 25 krajach: Armenia, Austria, Azerbejdżan, Bułgaria, Chorwacja, Cypr, Czechy, Estonia, Grecja, Gruzja, Kazachstan, Kirgistan, Litwa, Łotwa, Mołdawia, Niemcy, Polska, Rumunia, Słowacja, Słowenia, Tadżykistan, Turkmenistan, Ukraina, Uzbekistan, Węgry. Regionalne biura Softprom działają w Wiedniu, Kijowie, Ałmaty, Baku, Tbilisi, Taszkencie, Kiszyniowie, Erywaniu, Warszawie, Pradze, Sofii, Budapeszcie i Bukareszcie. Licencje Pentera dostarczane są przez autoryzowanych partnerów Softprom w każdym kraju; konsultację lub pilotaż zamówisz przez formularz na stronie.
Najczęstsze pytania
Skaner znajduje potencjalne podatności i ocenia je według CVSS. Automatyczny pentest bezpiecznie je wykorzystuje w realnym środowisku i pokazuje pełną ścieżkę ataku do krytycznych zasobów — dlatego lista do naprawy jest krótsza i udowodniona.
Tak, jeśli infrastruktura zmienia się częściej niż raz w roku. Ręczny pentest to zdjęcie z danego dnia; automatyczny uruchamia się co tydzień lub po każdej zmianie i sprawdza, czy nie pojawiły się nowe ścieżki ataku.
Tak. Platforma działa z ograniczeniem intensywności, limitami wpływu, awaryjnym zatrzymaniem i trybami read-only; każdy krok jest zapisywany w dzienniku audytu. Pentera nie przechowuje danych klienta i nie używa ich do trenowania modeli.
Nie. BAS sprawdza reakcję zabezpieczeń na znane scenariusze. Pentera przeprowadza realny atak bez zadanych scenariuszy — od rekonesansu po eskalację uprawnień — i udowadnia możliwość wykorzystania podatności w Twoim środowisku.
W 25 krajach: Armenia, Austria, Azerbejdżan, Bułgaria, Chorwacja, Cypr, Czechy, Estonia, Grecja, Gruzja, Kazachstan, Kirgistan, Litwa, Łotwa, Mołdawia, Niemcy, Polska, Rumunia, Słowacja, Słowenia, Tadżykistan, Turkmenistan, Ukraina, Uzbekistan, Węgry.
Raporty dostarczają dowodów pod NIS2, DORA, PCI DSS v4.0, ISO/IEC 27001, SOC 2, NIST CSF, RODO, CIS Controls. Pentera nie certyfikuje zgodności — dostarcza potwierdzone wyniki testów dla audytorów.
Zostaw zgłoszenie przez formularz konsultacji — inżynier Softprom uzgodni zakres, ograniczenia i termin uruchomienia w Twojej sieci.
Softprom jest oficjalnym dystrybutorem Pentera w Polsce, Europie Środkowej i Wschodniej, na Kaukazie i w Azji Środkowej. Poproś o demonstrację lub pilotaż Pentera w swojej infrastrukturze przez formularz konsultacji.
Kraje
Softprom is the official distributor of this vendor in the territory of
 Armenia
 Austria
 Azerbejdżan
 Bułgaria
 Chorwacja
 Cypr
 Republika Czeska
 Estonia
 Gruzja
 Niemcy
 Grecja
 Węgry
 Kazachstan
 Kirgistan
 Łotwa
 Litwa
 Mołdawia
 Polska
 Rumunia
 Serbia
 Słowacja
 Słowenia
 Tadżykistan
 Turcja
 Turkmenistan
 Ukraina
 Uzbekistan