


das Unternehmen
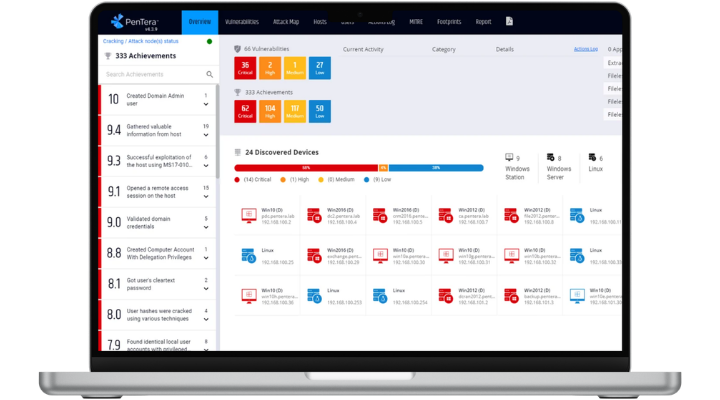
Pentera ist eine Plattform für automatisierte Security Validation (Automated Security Validation), die die Techniken realer Angreifer sicher in der Produktivinfrastruktur nachspielt und zeigt, welche Schwachstellen tatsächlich ausnutzbar sind und wie weit ein Angreifer bis zu den kritischen Assets vordringt. Softprom ist seit Oktober 2026 offizieller Distributor von Pentera in Österreich, Deutschland und 23 weiteren Ländern: Armenien, Aserbaidschan, Bulgarien, Estland, Georgien, Griechenland, Kasachstan, Kirgisistan, Kroatien, Lettland, Litauen, Moldau, Polen, Rumänien, Slowakei, Slowenien, Tadschikistan, Tschechien, Turkmenistan, Ukraine, Ungarn, Usbekistan und Zypern.
Die Plattform wird von 1200+ Unternehmen in 60+ Ländern eingesetzt. 2025 überschritt Pentera als erstes Unternehmen der Kategorie Adversarial Exposure Validation 100 Mio. US-Dollar jährlich wiederkehrenden Umsatz und erhielt als erstes die Zertifizierung nach ISO/IEC 42001 für KI-basierte Systeme. Softprom ist seit 1999 Value-Added IT-Distributor: 30+ zertifizierte Cybersecurity-Engineers führen Pentera-Demonstrationen und Piloten für Kunden und Partner in der Region durch.
Welche Aufgabe wollen Sie lösen?
Pentest einmal im Jahr, aber die Infrastruktur ändert sich jede Woche
Pentera Core: automatisierter interner Pentest auf Abruf oder nach Zeitplan – die komplette Kill Chain vom ersten Zugriff bis zum Domain-Admin-Konto.
Der Scanner zeigt Tausende CVEs, aber wo die Leute ansetzen sollen, ist unklar
Pentera Core + Resolve: Priorisierung nach nachgewiesener Ausnutzbarkeit statt nach CVSS. In die Bearbeitung gehen nur Schwachstellen mit bestätigtem Angriffspfad.
Wir wissen nicht, was ein Angreifer von außen sieht
Pentera Surface: Prüfung des externen Perimeters, der Webanwendungen und APIs mit realen Angriffen, einschließlich exponierter Identitäten.
Wir sind in die Cloud gewechselt – greifen dort dieselben Schutzmechanismen?
Pentera Cloud: Prüfung von Cloud- und Hybridumgebungen auf Angriffe über kompromittierte Identitäten und Fehlkonfigurationen.
Der Auditor verlangt Testnachweise: NIS2, DORA, PCI DSS v4.0, ISO/IEC 27001
Pentera-Berichte mit Nachweis für jeden Angriffsschritt. Die Plattform unterstützt Evidence-Workflows für diese Standards, zertifiziert aber keine Konformität.
Halten wir Ransomware stand?
RansomwareReady Module: sichere Emulation von Ransomware-Kampagnen in Ihrem Netzwerk mit Prüfung, wo die Angriffskette stoppt – und wo nicht.
Was ist automatisierte Security Validation
Automatisierte Security Validation (Automated Security Validation, ASV) ist eine Lösungskategorie, die Schwachstellen nicht nur findet, sondern sie in der realen Umgebung sicher ausnutzt, um nachzuweisen, welches Risiko tatsächlich besteht. Gartner beschreibt diese Kategorie als Adversarial Exposure Validation (AEV) – Bestandteil der Praxis Continuous Threat Exposure Management (CTEM).
Der Unterschied zum klassischen Schwachstellenscanner: Der Scanner zeigt, wo ein Problem liegen könnte; Pentera zeigt, ob ein Angreifer es tatsächlich nutzen kann und wie weit er danach kommt. Der Unterschied zu Breach & Attack Simulation: BAS prüft, ob Schutzmechanismen auf bekannte Szenarien reagieren; Pentera führt einen realen Angriff ohne vorgegebene Szenarien durch – von der Aufklärung über Lateral Movement bis zur Rechteausweitung.
Kontrollierte Ausführung
Drosselung der Angriffsintensität, Wirkungsgrenzen und Not-Stopp während des Tests in der Produktion.
Read-only, wo nötig
Bei sensiblen Systemen bleibt der Angriff auf den Nur-Lese-Modus beschränkt.
Audit-Log für jeden Schritt
Vollständige Aufzeichnung aller Aktionen der Plattform – Nachweis für Security-Teams und Auditoren.
Keine Datenspeicherung
Kundendaten werden nicht zum Modelltraining verwendet und von Pentera nicht aufbewahrt.
Pentera-Lösungen und Produktlinien
Pentera Core
Security Validation des internen Netzwerks: vollständige Angriffsketten, Umgehung von Schutzmechanismen, Lateral Movement, Rechteausweitung bis zu den kritischen Assets.
Internes Netzwerk
Pentera Surface
Validierung des externen Perimeters: reale Angriffe auf Webanwendungen, aus dem Internet erreichbare Systeme und exponierte Identitäten; KI-gestütztes Testen von Webanwendungen mit adaptiver Payload-Generierung.
Externer Perimeter
Pentera Cloud
Validierung von Cloud-Identitäten und Hybridumgebungen: Cloud-native Angriffe über kompromittierte Konten und Fehlkonfigurationen.
Cloud und Hybrid
Pentera Resolve
Orchestrierung der Behebung: konsolidiert Funde, ergänzt Kontext, stößt priorisierte Korrekturen über 100+ native Integrationen an und prüft jede geschlossene Schwachstelle erneut.
Behebung und erneute Prüfung
Credential Exposure Module
Erkennung geleakter Zugangsdaten – Namen, Passwörter, Adressen – und Prüfung, ob sie realen Zugriff auf Ihre Infrastruktur ermöglichen.
Zusatzmodul
RansomwareReady Module
Prüfung der Widerstandsfähigkeit gegen Ransomware-Kampagnen: sichere Emulation von Erpressungsszenarien in Ihrem Netzwerk.
Zusatzmodul zu Pentera Core
Die Pentera-Services ergänzen die Plattform: SECTOR11 Adversarial Testing – Red Teaming durch Experten, auch für Schnittstellen von KI-Modellen, Anwendungen und Integrationen; Security Validation Advisory – Aufbau eines Security-Validation-Programms im Unternehmen.
Was Softprom bietet
Für Partner: Reseller, Integratoren, MSPs
- Deal-Registrierung: Pentera-Deal-Registrierung über das Partnerportal mit zusätzlicher Marge für den Partner, der den Kunden führt.
- Pre-Sales und Demos: 30+ zertifizierte Cybersecurity-Engineers von Softprom – ohne eigenen Pentera-Engineer zum Start.
- Demo-Instanz: Eine Pentera-Umgebung für Vorführungen und Piloten beim Kunden.
- Lokale Verträge: Abrechnung in Landeswährung über 14 regionale Softprom-Büros.
- Schulung: Zugang zu Pentera-Partnerkursen und Marketingmaterialien des Herstellers.
Für Kunden: CISOs, SOC-Leiter, Red Teams, Vulnerability Management
- Pilot in Ihrem Netzwerk: Sicherer Start in der Produktion; Umfang, Grenzen und Termin stimmt ein Softprom-Engineer ab.
- Architekturberatung: Welche Segmente, Assets und Szenarien zuerst in die Pentera-Validierung aufgenommen werden.
- Lokales Team: Engineer und Ansprechpartner in Ihrem Land; Support auf Deutsch, Englisch, Ukrainisch, Russisch und Polnisch.
- Audit: Unterstützung beim Evidence-Paket für NIS2, DORA, ISO/IEC 27001 und PCI DSS v4.0.
Wo Sie Pentera kaufen
Softprom ist offizieller Distributor von Pentera in 25 Ländern: Armenien, Aserbaidschan, Bulgarien, Deutschland, Estland, Georgien, Griechenland, Kasachstan, Kirgisistan, Kroatien, Lettland, Litauen, Moldau, Österreich, Polen, Rumänien, Slowakei, Slowenien, Tadschikistan, Tschechien, Turkmenistan, Ukraine, Ungarn, Usbekistan und Zypern. Regionale Softprom-Büros gibt es in Wien, Kyjiw, Almaty, Baku, Tiflis, Taschkent, Chișinău, Jerewan, Warschau, Prag, Sofia, Budapest und Bukarest. Pentera-Lizenzen werden über autorisierte Softprom-Partner im jeweiligen Land geliefert; eine Beratung oder einen Piloten fordern Sie über das Formular auf der Website an.
Häufige Fragen
Ein Scanner findet potenzielle Schwachstellen und bewertet sie nach CVSS. Ein automatisierter Pentest nutzt sie in der realen Umgebung sicher aus und zeigt den vollständigen Angriffspfad bis zu den kritischen Assets – die Liste zur Behebung ist dadurch kürzer und belegt.
Ja, wenn sich Ihre Infrastruktur öfter als einmal im Jahr ändert. Ein manueller Pentest ist eine Momentaufnahme; ein automatisierter läuft wöchentlich oder nach jeder Änderung und prüft, ob neue Angriffspfade entstanden sind.
Ja. Die Plattform arbeitet mit Drosselung der Angriffsintensität, Wirkungsgrenzen, Not-Stopp und Nur-Lese-Modi; jeder Schritt wird im Audit-Log festgehalten. Kundendaten speichert Pentera nicht und nutzt sie nicht zum Modelltraining.
Nein. BAS prüft die Reaktion der Schutzmechanismen auf bekannte Szenarien. Pentera führt einen realen Angriff ohne vorgegebene Szenarien durch – von der Aufklärung bis zur Rechteausweitung – und weist die Ausnutzbarkeit in Ihrer Umgebung nach.
In 25 Ländern: Armenien, Aserbaidschan, Bulgarien, Deutschland, Estland, Georgien, Griechenland, Kasachstan, Kirgisistan, Kroatien, Lettland, Litauen, Moldau, Österreich, Polen, Rumänien, Slowakei, Slowenien, Tadschikistan, Tschechien, Turkmenistan, Ukraine, Ungarn, Usbekistan und Zypern.
Die Berichte liefern Nachweise für NIS2, DORA, PCI DSS v4.0, ISO/IEC 27001, SOC 2, NIST CSF, DSGVO und CIS Controls. Pentera zertifiziert keine Konformität – es liefert validierte Testergebnisse für Auditoren.
Senden Sie eine Anfrage über das Beratungsformular – ein Softprom-Engineer stimmt Umfang, Grenzen und Starttermin in Ihrem Netzwerk mit Ihnen ab.
Softprom ist offizieller Distributor von Pentera in Österreich, Deutschland sowie in Mittel- und Osteuropa, im Kaukasus und in Zentralasien. Fordern Sie eine Pentera-Demonstration oder einen Piloten in Ihrer Infrastruktur über das Beratungsformular an.
Länder
Softprom is the official distributor of this vendor in the territory of
 Armenien
 Österreich
 Aserbaidschan
 Bulgarien
 Kroatien
 Zypern
 Tschechien
 Estland
 Georgien
 Deutschland
 Griechenland
 Ungarn
 Kasachstan
 Kirgisistan
 Lettland
 Litauen
 Moldawien
 Polen
 Rumänien
 Serbien
 Slowakei
 Slowenien
 Tadschikistan
 Türkei
 Turkmenistan
 Ukraine
 Usbekistan