
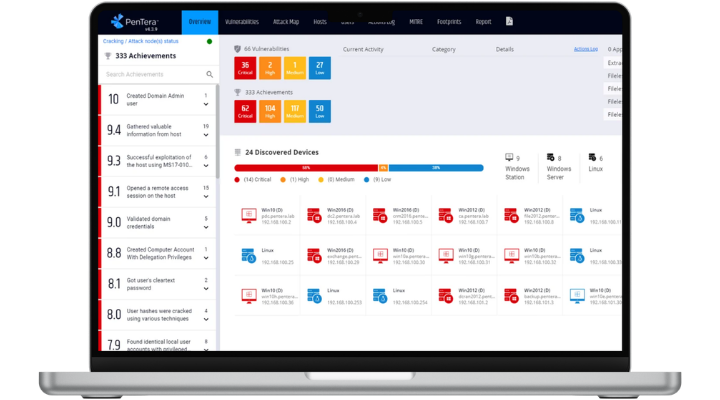


О компании
Pentera — платформа автоматизированной валидации безопасности (Automated Security Validation), которая безопасно воспроизводит техники реальных атакующих в рабочей инфраструктуре и показывает, какие уязвимости действительно можно эксплуатировать и как далеко атакующий дойдёт до критичных активов. Softprom — официальный дистрибьютор Pentera с октября 2026 года в 25 странах: Австрии, Азербайджане, Армении, Болгарии, Венгрии, Германии, Греции, Грузии, Казахстане, Кипре, Киргизии, Латвии, Литве, Молдове, Польше, Румынии, Словакии, Словении, Таджикистане, Туркменистане, Узбекистане, Украине, Хорватии, Чехии и Эстонии.
Платформу используют 1200+ предприятий в 60+ странах. В 2025 году Pentera первой в категории Adversarial Exposure Validation превысила $100 млн годовой регулярной выручки и первой получила сертификацию ISO/IEC 42001 для систем на основе AI. Softprom — value-added IT-дистрибьютор с 1999 года: 30+ сертифицированных инженеров направления кибербезопасности проводят демонстрации и пилоты Pentera для заказчиков и партнёров в регионе.
Какую задачу вы решаете
Пентест делаем раз в год, а инфраструктура меняется каждую неделю
Pentera Core: автоматизированный внутренний пентест по запросу или по расписанию — полный kill chain от первоначального доступа до учётной записи domain admin.
Сканер показывает тысячи CVE, а на что бросать людей — непонятно
Pentera Core + Resolve: приоритизация по доказанной эксплуатируемости, а не по CVSS. В работу идут только уязвимости с подтверждённым путём атаки.
Не знаем, что видит атакующий снаружи
Pentera Surface: проверка внешнего периметра, веб-приложений и API реальными атаками, включая экспонированные идентичности.
Перешли в облако — работают ли там те же средства защиты?
Pentera Cloud: проверка облачных и гибридных сред на атаки через скомпрометированные идентичности и мисконфигурации.
Аудитор требует доказательств тестирования: NIS2, DORA, PCI DSS v4.0, ISO/IEC 27001
Отчёты Pentera с доказательной базой по каждому шагу атаки. Платформа поддерживает evidence-workflow под эти стандарты, но не сертифицирует соответствие.
Устоим ли против ransomware?
RansomwareReady Module: безопасная эмуляция сценариев вымогательских кампаний в вашей сети с проверкой, где цепочка атаки останавливается, а где — нет.
Что такое автоматизированная валидация безопасности
Автоматизированная валидация безопасности (Automated Security Validation, ASV) — категория решений, которые не только находят уязвимости, но и безопасно эксплуатируют их в реальной среде, чтобы доказать, какой риск действительно существует. Gartner описывает эту категорию как Adversarial Exposure Validation (AEV) — составляющую практики Continuous Threat Exposure Management (CTEM).
Отличие от классического сканера уязвимостей: сканер показывает, где может быть проблема; Pentera показывает, может ли атакующий ею воспользоваться и куда дойдёт дальше. Отличие от Breach & Attack Simulation: BAS проверяет, срабатывают ли средства защиты на известные сценарии; Pentera проводит реальную атаку без заранее заданных сценариев — от разведки до латерального движения и эскалации привилегий.
Контролируемое выполнение
Ограничение интенсивности, лимиты воздействия и аварийная остановка во время теста в production.
Read-only там, где нужно
Для чувствительных систем атака ограничивается режимом только чтения.
Журнал аудита каждого шага
Полная запись действий платформы — доказательная база для безопасности и аудиторов.
Данные не хранятся
Данные заказчика не используются для обучения моделей и не удерживаются Pentera.
Решения и продуктовые линейки Pentera
Pentera Core
Валидация безопасности внутренней сети: полные цепочки атак, обход средств защиты, латеральное движение, эскалация привилегий до критичных активов.
Внутренняя сеть
Pentera Surface
Валидация внешнего периметра: реальные атаки на веб-приложения, доступные из интернета системы и экспонированные идентичности; AI-тестирование веб-приложений с адаптивной генерацией payload.
Внешний периметр
Pentera Cloud
Валидация облачных идентичностей и гибридных сред: cloud-native атаки через скомпрометированные учётные записи и мисконфигурации.
Облако и гибрид
Pentera Resolve
Оркестрация устранения: консолидирует находки, добавляет контекст, запускает приоритизированные исправления через 100+ нативных интеграций и повторно проверяет каждую закрытую уязвимость.
Устранение и повторная проверка
Credential Exposure Module
Выявление утёкших учётных данных — имён, паролей, адресов — и проверка, дают ли они реальный доступ к вашей инфраструктуре.
Дополнительный модуль
RansomwareReady Module
Проверка готовности организации к ransomware-кампаниям: безопасная эмуляция сценариев вымогателей в вашей сети.
Дополнительный модуль к Pentera Core
Сервисы Pentera дополняют платформу: SECTOR11 Adversarial Testing — экспертный red team, в том числе для интерфейсов AI-моделей, приложений и интеграций; Security Validation Advisory — построение программы валидации безопасности в организации.
Что даёт Softprom
Партнёрам: реселлерам, интеграторам, MSP
- Регистрация сделок: Deal registration Pentera через партнёрский портал с дополнительной маржой для партнёра, ведущего заказчика.
- Pre-sales и демо: 30+ сертифицированных инженеров Softprom направления кибербезопасности — без собственного инженера Pentera на старте.
- Демо-инстанс: Среда Pentera для показов и пилотов у заказчика.
- Локальные контракты: Оплата в локальных валютах через 14 региональных офисов Softprom.
- Обучение: Доступ к партнёрским курсам Pentera и маркетинговым материалам вендора.
Заказчикам: CISO, руководителям SOC, red team, vulnerability management
- Пилот в вашей сети: Безопасный запуск в production; scope, ограничения и дату согласовывает инженер Softprom.
- Консультация по архитектуре: Какие сегменты, активы и сценарии включить в валидацию Pentera в первую очередь.
- Локальная команда: Инженер и менеджер в вашей стране; поддержка на русском, английском, украинском, немецком и польском языках.
- Аудит: Помощь с evidence-пакетом под NIS2, DORA, ISO/IEC 27001, PCI DSS v4.0.
Где купить Pentera
Softprom является официальным дистрибьютором Pentera в 25 странах: Австрия, Азербайджан, Армения, Болгария, Венгрия, Германия, Греция, Грузия, Казахстан, Кипр, Киргизия, Латвия, Литва, Молдова, Польша, Румыния, Словакия, Словения, Таджикистан, Туркменистан, Узбекистан, Украина, Хорватия, Чехия, Эстония. Региональные офисы Softprom работают в Вене, Киеве, Алматы, Баку, Тбилиси, Ташкенте, Кишинёве, Ереване, Варшаве, Праге, Софии, Будапеште и Бухаресте. Лицензии Pentera поставляются через авторизованных партнёров Softprom в каждой стране; запрос на консультацию или пилот — через форму на сайте.
Частые вопросы
Сканер находит потенциальные уязвимости и оценивает их по CVSS. Автоматизированный пентест безопасно эксплуатирует их в реальной среде и показывает полный путь атаки до критичных активов — поэтому список на исправление короче и доказан.
Да, если инфраструктура меняется чаще, чем раз в год. Ручной пентест — снимок на дату; автоматизированный запускается еженедельно или после каждого изменения и проверяет, не появились ли новые пути атаки.
Да. Платформа работает с ограничением интенсивности, лимитами воздействия, аварийной остановкой и режимами read-only; каждый шаг фиксируется в журнале аудита. Данные заказчика Pentera не хранит и не использует для обучения моделей.
Нет. BAS проверяет реакцию средств защиты на известные сценарии. Pentera проводит реальную атаку без заданных сценариев — от разведки до эскалации привилегий — и доказывает эксплуатируемость в вашей среде.
В 25 странах: Австрия, Азербайджан, Армения, Болгария, Венгрия, Германия, Греция, Грузия, Казахстан, Кипр, Киргизия, Латвия, Литва, Молдова, Польша, Румыния, Словакия, Словения, Таджикистан, Туркменистан, Узбекистан, Украина, Хорватия, Чехия, Эстония.
Отчёты дают доказательную базу под NIS2, DORA, PCI DSS v4.0, ISO/IEC 27001, SOC 2, NIST CSF, GDPR, CIS Controls. Pentera не сертифицирует соответствие — она предоставляет подтверждённые результаты тестирования для аудиторов.
Оставьте запрос через форму консультации — инженер Softprom согласует scope, ограничения и дату запуска в вашей сети.
Softprom — официальный дистрибьютор Pentera в Центральной и Восточной Европе, на Кавказе и в Центральной Азии. Запросите демонстрацию или пилот Pentera в вашей инфраструктуре через форму консультации.
Страны
Softprom официальный дистрибьютор данного вендора в странах
 Армения
 Австрия
 Азербайджан
 Болгария
 Хорватия
 Кипр
 Чехия
 Эстония
 Грузия
 Германия
 Греция
 Венгрия
 Казахстан
 Кыргызстан
 Латвия
 Литва
 Молдова
 Польша
 Румыния
 Сербия
 Словакия
 Словения
 Таджикистан
 Турция
 Туркменистан
 Украина
 Узбекистан