


Практическое применение Mendel 5.0: как расследовать инциденты безопасности
News | 19.11.2026
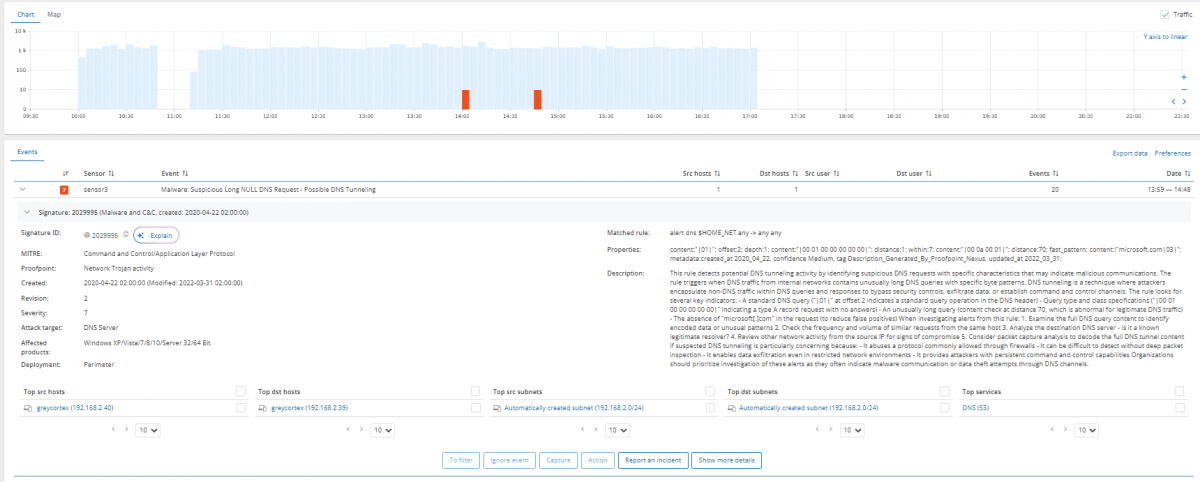
Название события, например «подозрительные длинные DNS-запросы типа NULL, возможен DNS-туннелинг», о многом говорит опытному специалисту. Однако менее опытным аналитикам SOC часто требуется больше контекста. Само по себе название инцидента не отвечает на ключевые вопросы: является ли эта угроза реальной и что именно следует делать дальше? Одинаковое обнаружение может указывать как на утечку конфиденциальных данных из сети, так и на работу легитимного тестового инструмента, оставленного в лаборатории.
В этом глубоком техническом обзоре мы детально рассмотрим работу встроенного модуля AI Assistant, который помогает ИТ-специалистам на разных этапах расследования. Инструмент читает и анализирует данные, которые уже собрала система GREYCORTEX Mendel 5.0, и каждый его ответ начинается с обнаруженного факта, подкрепленного логическим обоснованием.
Главные функции инструмента
Идентификация внутреннего хоста
Автоматическое определение роли устройства в корпоративной сети.
- Искусственный интеллект называет вероятную роль устройства, основываясь на глубоком анализе: метаданных уровня L7, именах хостов, присвоенных тегах, MAC-адресах и работающих сетевых службах.
- Функция активируется через кнопку «Identify device role» в диалоговом окне хоста.
- Пример: если в сети есть хост без понятного имени, система изучает его активные сервисы и метаданные, безошибочно определяя его, например, как внутренний DNS-сервер.
Проверка внешнего адреса
Оценка рисков, связанных с неизвестными внешними подключениями.
- Система оценивает IP-адрес и классифицирует его как вредоносный, подозрительный, занимающийся разведкой, безопасный, вероятно безопасный или неизвестный.
- Оценка строится на основе данных уровня приложений (Application data), записей из черных списков и собственной глобальной репутационной базы GREYCORTEX.
- Кнопка «Check IP reputation» показывает, как адрес воспринимается в глобальном интернете — привязан ли он к одному сервису или разделен между несколькими.
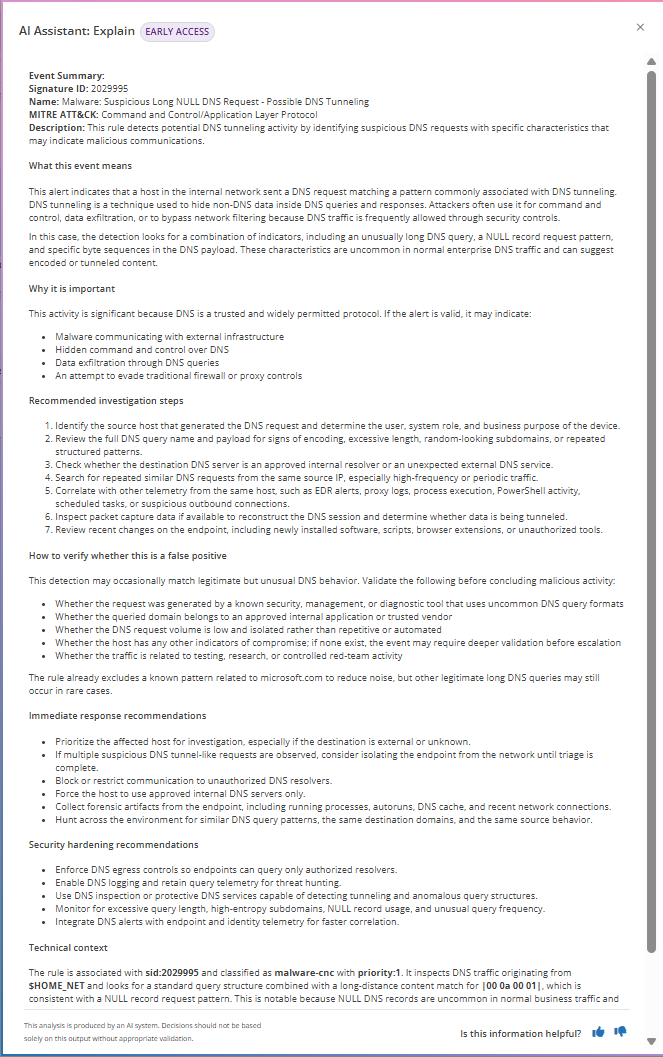
Объяснение события
Трансформация технических алертов в понятный и структурированный отчет.
- Инструмент подробно объясняет, что именно означает конкретное обнаружение и почему оно несет угрозу для инфраструктуры.
- Автоматически связывает выявленный инцидент с соответствующей тактикой и техникой из базы MITRE ATT&CK.
- Предоставляет рекомендации по проверке события на предмет ложного срабатывания (доступно по кнопке «Explain»).
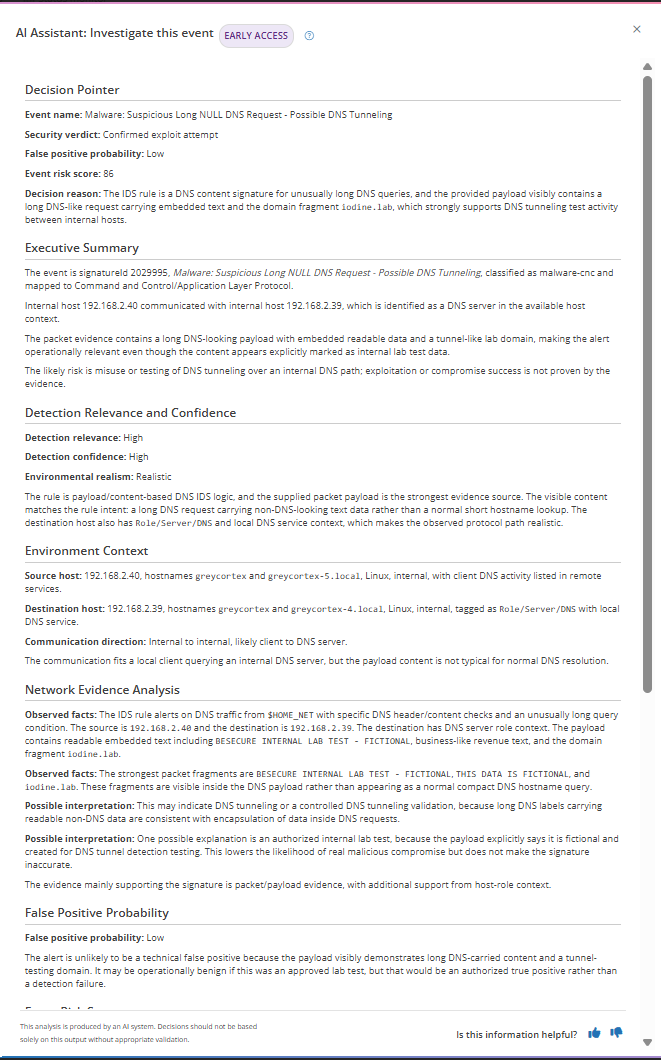
Расследование инцидента
Глубокий анализ контекста трафика и формирование вердикта.
- Инструмент изучает записанный трафик (коммуникации), стоящий за конкретным инцидентом.
- Предоставляет автоматический вердикт и рассчитывает вероятность ложного срабатывания (в процентах).
- Формирует пошаговые рекомендации для дальнейших действий аналитика (опция «Investigate this event» в выпадающем меню).
AI Assistant способен предоставлять ответы на английском, чешском, немецком или польском языках. Эта настройка работает независимо от базового языка интерфейса системы.
Пошаговое расследование: от оповещения к решению
Рассмотрим работу инструмента на реальном примере: система обнаружила возможный DNS-туннелинг. Этот протокол повсеместно используется в сетях, но злоумышленники могут применять его как скрытый канал для управления вредоносным ПО (C2) или кражи данных. Поскольку легитимные административные утилиты могут действовать так же, одного алерта недостаточно для признания активности вредоносной.
Оценка значимости угрозы
- Помощник объясняет, что данное правило фиксирует DNS-запросы, длина которых позволяет скрыто передавать данные.
- Аналитик получает понимание механики угрозы, но ему все еще необходимо исследовать конкретный трафик на конкретном хосте.
Подтверждение туннелирования в трафике
- Инструмент анализирует перехваченную связь между источником и пунктом назначения.
- В полезной нагрузке (payload) обнаруживаются длинные закодированные запросы и повторяющиеся фрагменты домена, характерные для известной хакерской утилиты.
- Вердикт системы: доказательства убедительно подтверждают поведение, характерное для туннелирования.
- Важное уточнение: система отмечает, что наличие туннеля не является абсолютным доказательством успешной атаки, и предоставляет обоснование вероятности ложного срабатывания.
Проверка контекста и принятие мер
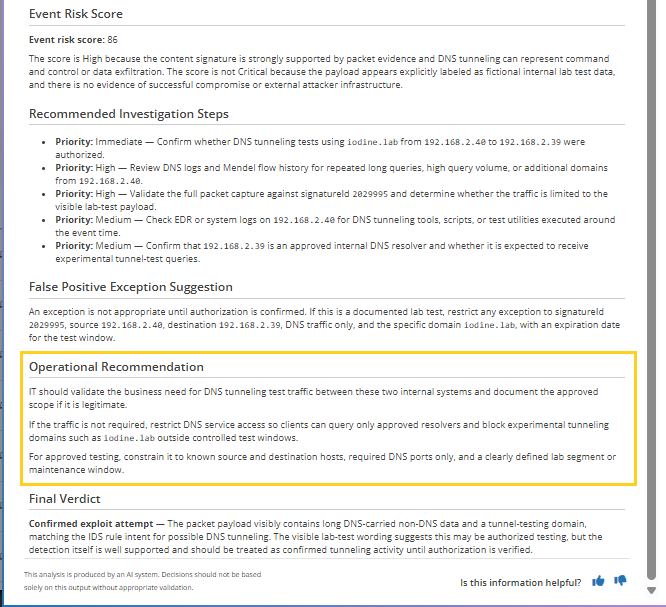
- Аналитик располагает вескими техническими доказательствами туннелирования, но должен выяснить его бизнес-легитимность.
- Следующий шаг — запрос к системным администраторам: разрешен ли DNS-туннелинг на этом конкретном устройстве?
- В данном сценарии он был разрешен (работала программа для тестирования). Инцидент квалифицируется как ложное срабатывание.
- Система предлагает создать точечное исключение для этой сигнатуры, источника, адресата и направления связи. Оповещения для этого хоста прекращаются, но правило продолжает надежно защищать остальную ИТ-инфраструктуру.
Хотите протестировать полный рабочий процесс расследования инцидентов в Mendel 5.0? Обратитесь к специалистам Softprom — официального дистрибьютора GREYCORTEX. Наша экспертиза и поддержка на всех этапах внедрения помогут вам выстроить надежную киберзащиту. Запросите бесплатную консультацию или пилотный проект.
Поделиться:


