


Практичне застосування Mendel 5.0: як розслідувати інциденти безпеки
News | 19.11.2026
Назва події, наприклад «підозрілі довгі DNS-запити типу NULL, можливий DNS-тунелінг», багато про що говорить досвідченому фахівцю. Проте менш досвідченим аналітикам SOC часто потрібен додатковий контекст. Сама по собі назва інциденту не дає відповіді на ключові питання: чи є ця загроза реальною і що саме слід робити далі? Одне й те саме виявлення може вказувати як на витік конфіденційних даних із мережі, так і на роботу легітимного тестового інструменту, залишеного в лабораторії.
У цьому глибокому технічному огляді ми детально розглянемо роботу вбудованого модуля AI Assistant, який допомагає ІТ-фахівцям на різних етапах розслідування. Інструмент зчитує та аналізує дані, які вже зібрала система GREYCORTEX Mendel 5.0, і кожна його відповідь починається з виявленого факту, підкріпленого логічним обґрунтуванням.
Головні функції інструменту
Ідентифікація внутрішнього хоста
Автоматичне визначення ролі пристрою в корпоративній мережі.
- Штучний інтелект називає ймовірну роль пристрою, спираючись на глибокий аналіз: метаданих рівня L7, імен хостів, присвоєних тегів, MAC-адрес та запущених мережевих служб.
- Функція активується через кнопку «Identify device role» у діалоговому вікні хоста.
- Приклад: якщо в мережі є хост без зрозумілого імені, система вивчає його активні сервіси та метадані, безпомилково визначаючи його, наприклад, як внутрішній DNS-сервер.
Перевірка зовнішньої адреси
Оцінка ризиків, пов'язаних із невідомими зовнішніми підключеннями.
- Система оцінює IP-адресу та класифікує її як шкідливу, підозрілу, таку, що веде розвідку, безпечну, ймовірно безпечну або невідому.
- Оцінка будується на основі даних рівня застосунків (Application data), записів із чорних списків та власної глобальної репутаційної бази GREYCORTEX.
- Кнопка «Check IP reputation» показує, як адреса сприймається в глобальному інтернеті — чи прив'язана вона до одного сервісу, чи розділена між кількома.
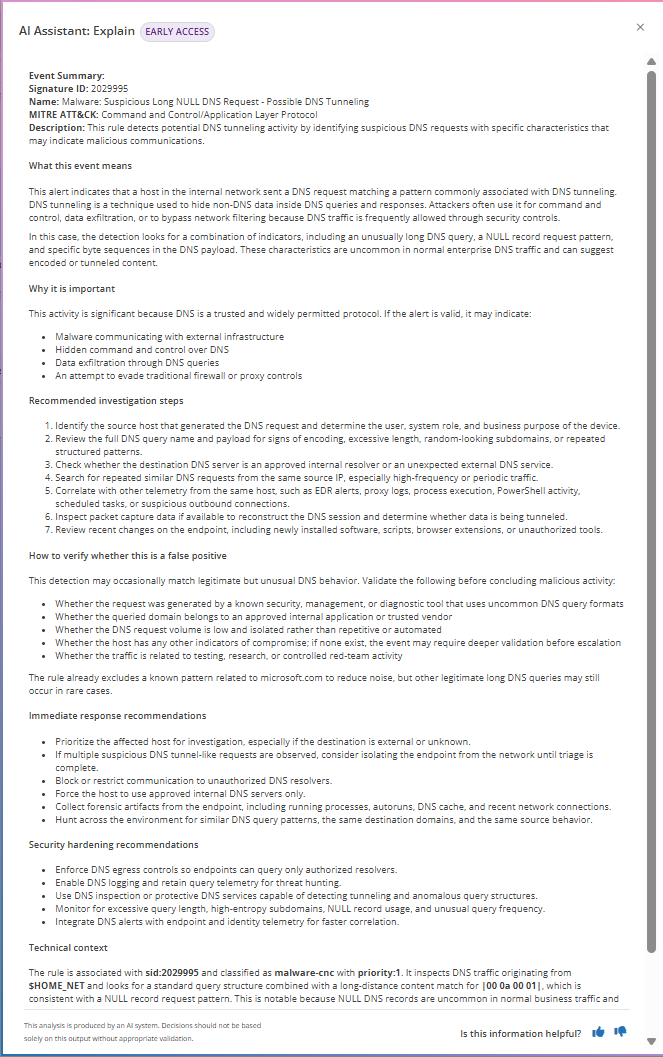
Пояснення події
Трансформація технічних алертів у зрозумілий та структурований звіт.
- Інструмент детально пояснює, що саме означає конкретне виявлення і чому воно несе загрозу для інфраструктури.
- Автоматично пов'язує виявлений інцидент із відповідною тактикою та технікою з бази MITRE ATT&CK.
- Надає рекомендації щодо перевірки події на предмет хибного спрацювання (доступно за кнопкою «Explain»).
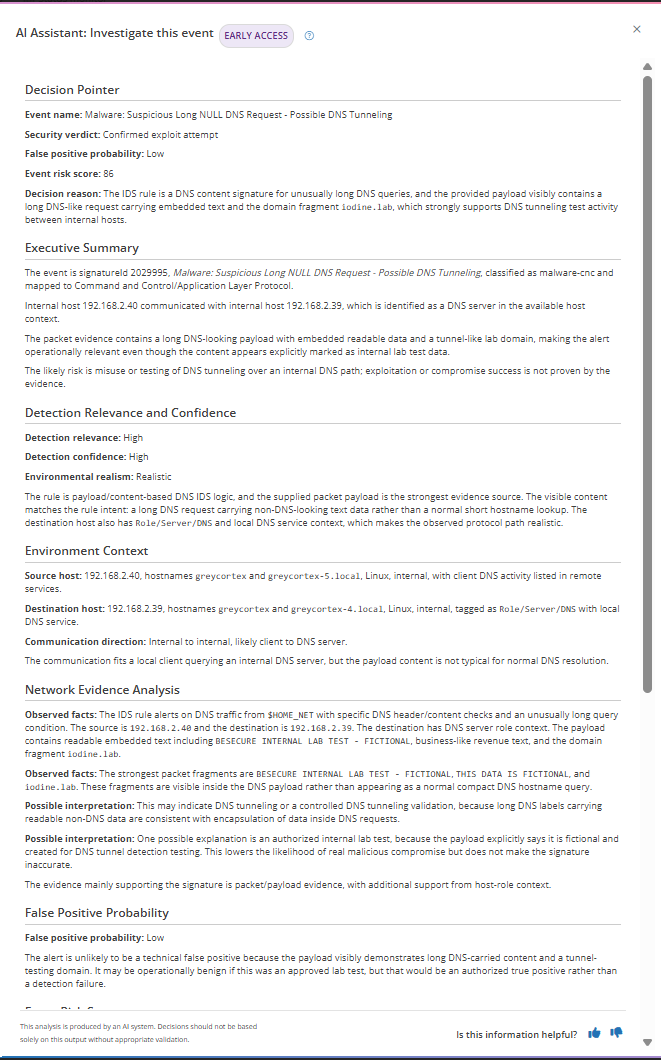
Розслідування інциденту
Глибокий аналіз контексту трафіку та формування вердикту.
- Інструмент вивчає записаний трафік (комунікації), що стоїть за конкретним інцидентом.
- Надає автоматичний вердикт і розраховує ймовірність хибного спрацювання (у відсотках).
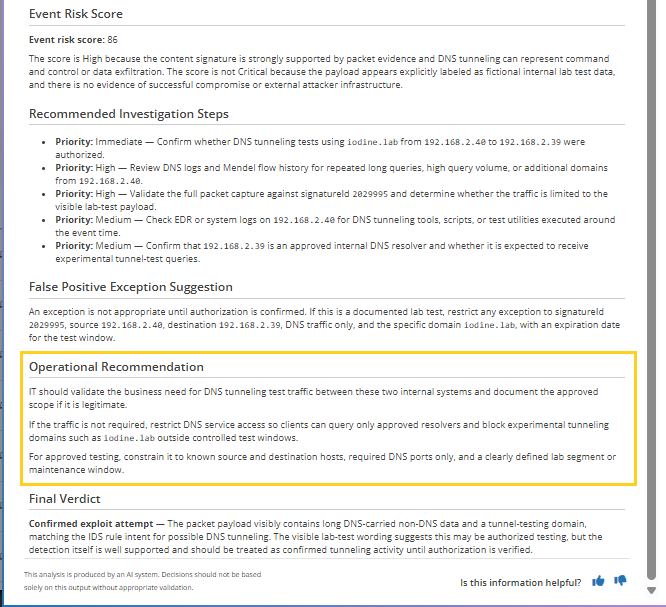
- Формує покрокові рекомендації для подальших дій аналітика (опція «Investigate this event» у випадаючому меню).
AI Assistant здатний надавати відповіді англійською, чеською, німецькою або польською мовами. Це налаштування працює незалежно від базової мови інтерфейсу системи.
Покрокове розслідування: від сповіщення до рішення
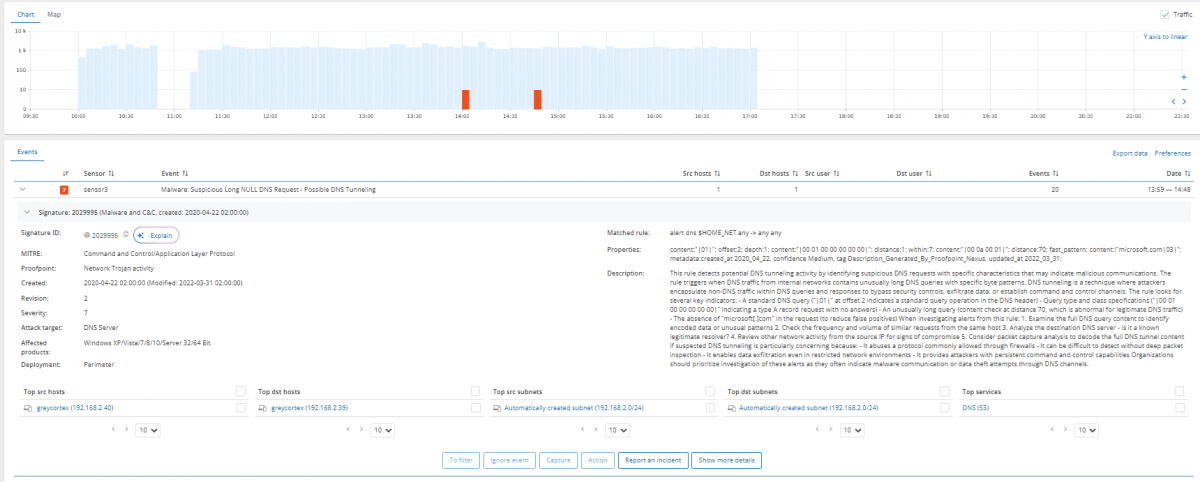
Розглянемо роботу інструменту на реальному прикладі: система виявила можливий DNS-тунелінг. Цей протокол повсюдно використовується в мережах, проте зловмисники можуть застосовувати його як прихований канал для керування шкідливим ПЗ (C2) або викрадення даних. Оскільки легітимні адміністративні утиліти можуть діяти так само, одного алерту недостатньо для визнання активності шкідливою.
Оцінка значущості загрози
- Помічник пояснює, що це правило фіксує DNS-запити, довжина яких дозволяє приховано передавати дані.
- Аналітик отримує розуміння механіки загрози, але йому все ще необхідно дослідити конкретний трафік на конкретному хості.
Підтвердження тунелювання в трафіку
- Інструмент аналізує перехоплений зв'язок між джерелом і пунктом призначення.
- У корисному навантаженні (payload) виявляються довгі закодовані запити та повторювані фрагменти домену, характерні для відомої хакерської утиліти.
- Вердикт системи: докази переконливо підтверджують поведінку, характерну для тунелювання.
- Важливе уточнення: система зазначає, що наявність тунелю не є абсолютним доказом успішної атаки, та надає обґрунтування ймовірності хибного спрацювання.
Перевірка контексту та вжиття заходів
- Аналітик має вагомі технічні докази тунелювання, проте повинен з'ясувати його бізнес-легітимність.
- Наступний крок — запит до системних адміністраторів: чи дозволений DNS-тунелінг на цьому конкретному пристрої?
- У цьому сценарії він був дозволений (працювала програма для тестування). Інцидент кваліфікується як хибне спрацювання.
- Система пропонує створити точковий виняток для цієї сигнатури, джерела, адресата та напрямку зв'язку. Сповіщення для цього хоста припиняються, але правило продовжує надійно захищати решту ІТ-інфраструктури.
Бажаєте протестувати повний робочий процес розслідування інцидентів у Mendel 5.0? Зверніться до фахівців Softprom — офіційного дистриб'ютора GREYCORTEX. Наша експертиза та підтримка на всіх етапах впровадження допоможуть вам вибудувати надійний кіберзахист. Запросіть безкоштовну консультацію або пілотний проєкт.
Share:


