


Как эффективно приоритизировать расследование инцидентов на хостах: практическое руководство с GREYCORTEX
News | 13.11.2026
Современные центры мониторинга и реагирования на киберинциденты (SOC) ежедневно сталкиваются с тысячами уведомлений от межсетевых экранов, EDR-агентов, систем обнаружения вторжений и SIEM. В условиях постоянного роста поверхности атаки попытка вручную проверить каждое оповещение приводит к эффекту Alert Fatigue — усталости аналитиков, снижению скорости реакции и пропуску сложных целевых атак.
Чтобы повысить эффективность защиты инфраструктуры, командам информационной безопасности необходимо сместить фокус с анализа изолированных событий на комплексную оценку состояния конкретных узлов сети. Платформа класса NDR (Network Detection and Response) GREYCORTEX Mendel автоматизирует сбор сетевой телеметрии и помогает специалистам безошибочно определять, какие хосты требуют немедленного расследования в первую очередь.
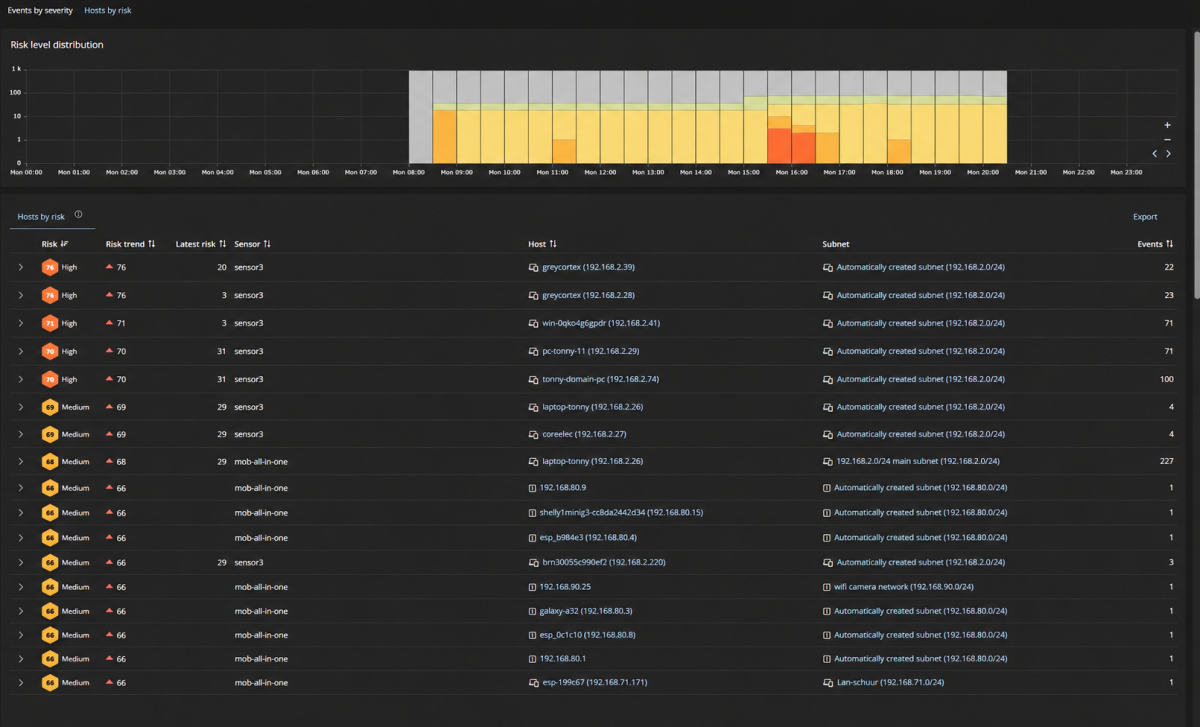
Почему традиционный подход к обработке алертов перегружает SOC
Классическая модель работы аналитиков строится вокруг очереди событий: система генерирует предупреждение при срабатывании определенной сигнатуры или правила, после чего специалист берет его в работу. На практике этот подход имеет ряд критических ограничений:
- Отсутствие контекста атаки: Одиночное событие (например, нестандартный DNS-запрос или сканирование портов) может выглядеть как незначительная аномалия, хотя на деле является частью многоэтапной компрометации узла.
- Высокий уровень ложных срабатываний: Статические правила не учитывают специфику конкретной инфраструктуры, легитимную активность администраторов и особенности работы бизнес-приложений.
- Разрозненность данных: События, связанные с одним и тем же компьютером или сервером, распределяются между десятками разных тикетов, из-за чего аналитик тратит часы на ручную корреляцию логов.
- Увеличение времени присутствия злоумышленника (Dwell Time): Пока специалисты разбирают второстепенные инциденты, атакующие успевают закрепиться в сети, повысить привилегии и начать горизонтальное перемещение.
Переход к Host-Centric подходу решает эту проблему: система объединяет все аномалии, поведенческие отклонения и срабатывания правил вокруг конкретного сетевого актива, формируя единую картину угрозы.
Пять ключевых факторов приоритизации хостов в корпоративной сети
Для грамотного распределения ресурсов команды ИБ необходимо оценивать каждый подозрительный узел по совокупности технических и бизнес-параметров. В GREYCORTEX Mendel приоритизация строится на пяти базовых критериях.
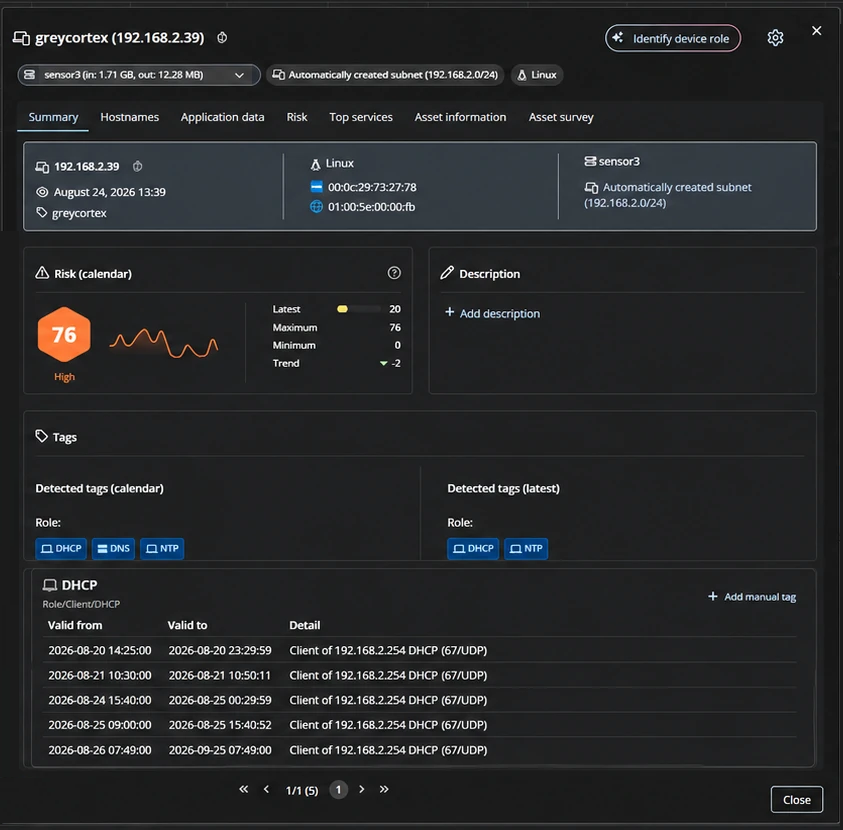
1. Совокупный рейтинг риска хоста (Host Risk Score)
Вместо того чтобы заставлять инженера изучать десятки разрозненных предупреждений, система рассчитывает динамический показатель Risk Score для каждого устройства. Если на одном хосте зафиксированы попытка подбора паролей, обращение к подозрительному внешнему домену и аномальный объем исходящего трафика по протоколу SMB, их совокупный вес автоматически выводит этот узел в топ списка для расследования.
2. Критичность актива и его роль в бизнес-процессах
Инцидент на гостевом смартфоне в корпоративном Wi-Fi и аналогичная активность на контроллере домена Active Directory несут несопоставимые риски для бизнеса. GREYCORTEX Mendel автоматически обнаруживает и классифицирует все активы в сети (серверы, рабочие станции, сетевое оборудование, IoT и промышленные контроллеры), позволяя назначать повышенный приоритет критически важным сегментам и базам данных.
3. Стадия атаки по матрице MITRE ATT&CK
Понимание того, на каком этапе жизненного цикла находится угроза, помогает определить срочность реагирования. События, указывающие на начальную разведку, требуют внимания, но активности, соответствующие тактикам Credential Access (доступ к учетным данным), Lateral Movement (горизонтальное перемещение) или Exfiltration (эксфильтрация данных), сигнализируют о немедленной опасности и требуют экстренной изоляции узла.
4. Отклонения от поведенческой базовой линии (Behavioral Baselines)
Алгоритмы машинного обучения GREYCORTEX непрерывно анализируют сетевой трафик на уровнях L2–L7 и формируют индивидуальный профиль нормального поведения для каждого хоста и группы однотипных устройств. Система способна отличить плановое ночное резервное копирование сервера от нетипичной выгрузки архивов с рабочей станции бухгалтера в нерабочее время.
5. Корреляция с данными Threat Intelligence и уязвимостями
Приоритет хоста резко возрастает, если зафиксированы коммуникации с известными командными серверами (C2), вредоносными IP-адресами, фишинговыми доменами или использование устаревших криптографических протоколов и уязвимых версий ПО. Обогащение сетевых метаданных актуальными фидами Threat Intelligence позволяет мгновенно отделить реальную компрометацию от случайных сетевых сбоев.
Сравнение подходов к расследованию инцидентов
Ниже приведено сравнение классической модели обработки событий и приоритизации на уровне хостов с применением NDR-решения GREYCORTEX Mendel.
Ручной разбор отдельных уведомлений
- Фокус анализа: Изолированные события и отдельные срабатывания сигнатур без общей привязки к контексту актива.
- Скорость триажа: Низкая, аналитики вынуждены вручную сопоставлять IP-адреса, временные метки и логи из разных систем.
- Риск пропуска сложной атаки: Высокий, поскольку низкоприоритетные аномалии часто игнорируются, даже если они складываются в единую цепочку компрометации.
- Нагрузка на команду SOC: Чрезмерная из-за большого потока дублирующихся и ложноположительных алертов.
Приоритизация по уровню риска хоста в GREYCORTEX Mendel
- Фокус анализа: Конкретный сетевой узел с агрегированной историей всех аномалий, соединений и тактик злоумышленника.
- Скорость триажа: Высокая за счет автоматической группировки событий, оценки критичности актива и готовой визуализации цепочки атаки.
- Риск пропуска сложной атаки: Минимальный благодаря корреляции поведенческих факторов, L7-анализу и маппингу на матрицу MITRE ATT&CK.
- Нагрузка на команду SOC: Оптимизированная, инженеры работают только с подтвержденными высокорисковыми инцидентами.
Пошаговый алгоритм расследования подозрительного хоста
Когда система выводит конкретный узел в верхнюю часть списка приоритетов, специалисты ИБ могут действовать по четко структурированному сценарию, который сокращает время расследования с нескольких часов до считанных минут:
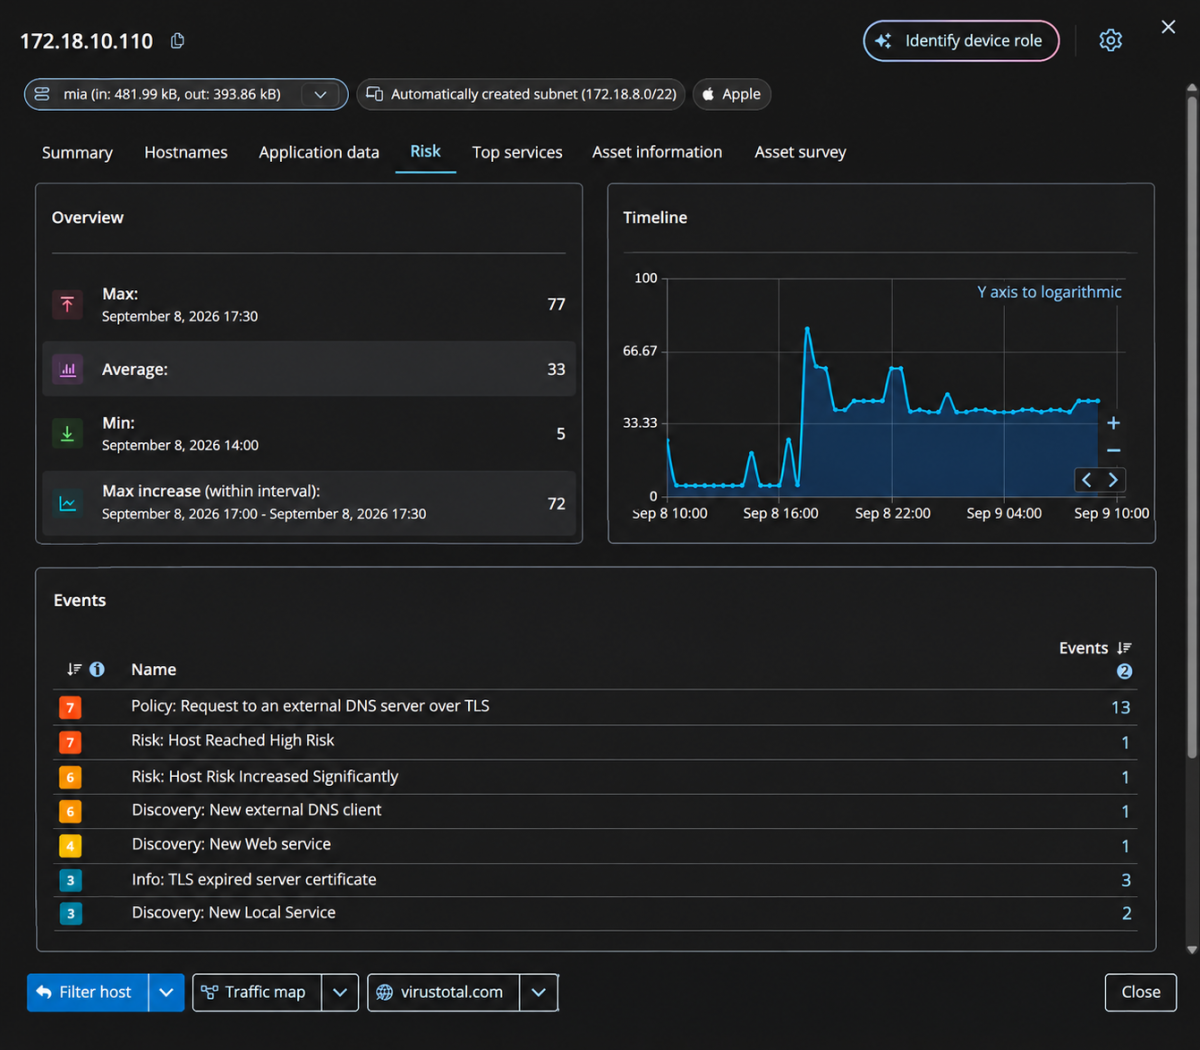
- Идентификация хоста и проверка контекста: Аналитик открывает профиль устройства и мгновенно видит его IP- и MAC-адреса, имя хоста, учетную запись активного пользователя, операционную систему, принадлежность к VLAN и назначенный уровень бизнес-критичности.
- Анализ хронологии аномалий: На временной шкале отображается последовательность всех подозрительных действий — от первичного вектора проникновения до попыток распространения внутри периметра. Это позволяет сразу понять масштаб инцидента.
- Исследование сетевых связей и метаданных: С помощью интерактивного графа коммуникаций инженер проверяет, с какими внутренними серверами и внешними ресурсами взаимодействовал узел, какие протоколы использовались (DNS, HTTP/S, SMB, RDP, Kerberos) и какие объемы данных были переданы. При необходимости специалист может сразу скачать нужный фрагмент трафика в формате PCAP для глубокой криминалистической экспертизы.
- Локализация и автоматизированное реагирование: Подтвердив компрометацию, команда ИБ передает данные в SIEM, SOAR, EDR или на межсетевой экран через готовые интеграции API для мгновенной изоляции зараженного хоста и блокировки вредоносной активности.
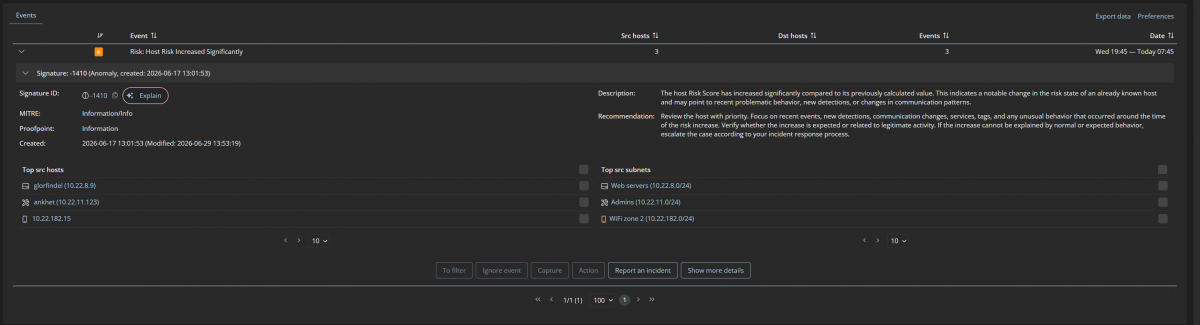
Эффективная защита начинается не с увеличения количества правил детектирования, а с умения выделить среди тысяч сигналов те три хоста, компрометация которых способна остановить бизнес уже сегодня.
Стратегические преимущества для CISO и руководителей ИБ
Внедрение приоритизации расследований на базе GREYCORTEX приносит измеримую пользу не только техническим специалистам, но и руководству компании:
- Сокращение ключевых метрик MTTD и MTTR: Автоматическая корреляция угроз на уровне хостов позволяет выявлять и нейтрализовать инциденты на ранних стадиях, до нанесения финансового и репутационного ущерба.
- Масштабирование эффективности SOC без раздувания штата: Инструмент берет на себя рутинный первичный анализ, позволяя текущей команде обрабатывать значительно больший объем сетевого трафика.
- Полная видимость «слепых зон» инфраструктуры: Поскольку NDR анализирует копию сетевого трафика (SPAN/TAP), система контролирует даже те устройства, на которые невозможно установить EDR-агенты (серверы устаревших ОС, IoT-устройства, системы контроля доступа, ОТ-сегмент).
- Соответствие регуляторным требованиям: Детальное журналирование сетевых взаимодействий и прозрачный процесс управления инцидентами упрощают прохождение аудитов по стандартам ISO 27001, NIS2 и локальным требованиям кибербезопасности.
Внедрение решений GREYCORTEX при поддержке Softprom
Компания Softprom является официальным дистрибьютором GREYCORTEX и обладает глубокой практической экспертизой в построении систем сетевой безопасности и мониторинга угроз для корпоративного и государственного секторов.
Инженеры Softprom сопровождают заказчиков и партнеров на всех этапах жизненного цикла проекта: от первичного аудита сетевой архитектуры и расчета необходимой производительности сенсоров до развертывания пилотного проекта (PoC) в реальной инфраструктуре, настройки интеграций с существующими средствами защиты и обучения команды SOC.
Хотите увидеть, как приоритизация хостов в GREYCORTEX Mendel поможет выявить скрытые угрозы в вашей сети? Обратитесь к экспертам Softprom, чтобы заказать персональную консультацию или развернуть бесплатный пилотный проект решений GREYCORTEX в вашей инфраструктуре.
Поделиться:


