


Як ефективно пріоритизувати розслідування інцидентів на хостах: практичний посібник із GREYCORTEX
News | 13.11.2026
Сучасні центри моніторингу та реагування на кіберінциденти (SOC) щодня стикаються з тисячами сповіщень від міжмережевих екранів, EDR-агентів, систем виявлення вторгнень і SIEM. В умовах постійного розширення поверхні атаки спроба вручну перевірити кожне сповіщення призводить до ефекту Alert Fatigue — втоми аналітиків, зниження швидкості реакції та пропуску складних цільових атак.
Щоб підвищити ефективність захисту інфраструктури, командам інформаційної безпеки необхідно змістити фокус з аналізу ізольованих подій на комплексну оцінку стану конкретних вузлів мережі. Платформа класу NDR (Network Detection and Response) GREYCORTEX Mendel автоматизує збір мережевої телеметрії та допомагає фахівцям безпомилково визначати, які хости потребують негайного розслідування передусім.
Чому традиційний підхід до обробки алертів перевантажує SOC
Класична модель роботи аналітиків будується навколо черги подій: система генерує попередження при спрацюванні певної сигнатури або правила, після чого фахівець бере його в роботу. На практиці цей підхід має низку критичних обмежень:
- Відсутність контексту атаки: Поодинока подія (наприклад, нестандартний DNS-запит або сканування портів) може виглядати як незначна аномалія, хоча насправді є частиною багатоетапної компрометації вузла.
- Високий рівень хибних спрацювань: Статичні правила не враховують специфіку конкретної інфраструктури, легітимну активність адміністраторів та особливості роботи бізнес-застосунків.
- Розрізненість даних: Події, пов'язані з одним і тим самим комп'ютером або сервером, розподіляються між десятками різних тікетів, через що аналітик витрачає години на ручну кореляцію логів.
- Збільшення часу присутності зловмисника (Dwell Time): Поки фахівці розбирають другорядні інциденти, атакувальники встигають закріпитися в мережі, підвищити привілеї та розпочати горизонтальне переміщення.
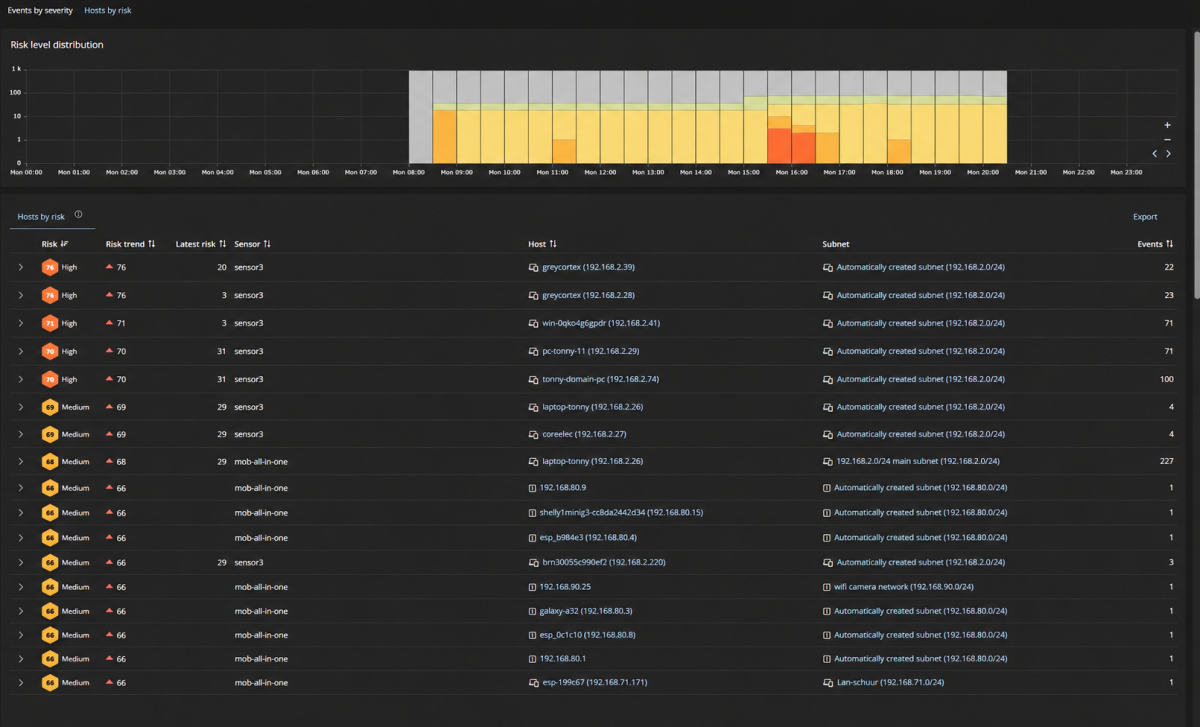
Перехід до Host-Centric підходу вирішує цю проблему: система об'єднує всі аномалії, поведінкові відхилення та спрацювання правил навколо конкретного мережевого активу, формуючи єдину картину загрози.
П'ять ключових факторів пріоритезації хостів у корпоративній мережі
Для грамотного розподілу ресурсів команди ІБ необхідно оцінювати кожен підозрілий вузол за сукупністю технічних і бізнес-параметрів. У GREYCORTEX Mendel пріоритезація будується на п'яти базових критеріях.
1. Сукупний рейтинг ризику хоста (Host Risk Score)
Замість того щоб змушувати інженера вивчати десятки розрізнених попереджень, система розраховує динамічний показник Risk Score для кожного пристрою. Якщо на одному хості зафіксовано спробу підбору паролів, звернення до підозрілого зовнішнього домену та аномальний обсяг вихідного трафіку за протоколом SMB, їхня сукупна вага автоматично виводить цей вузол у топ списку для розслідування.
2. Критичність активу та його роль у бізнес-процесах
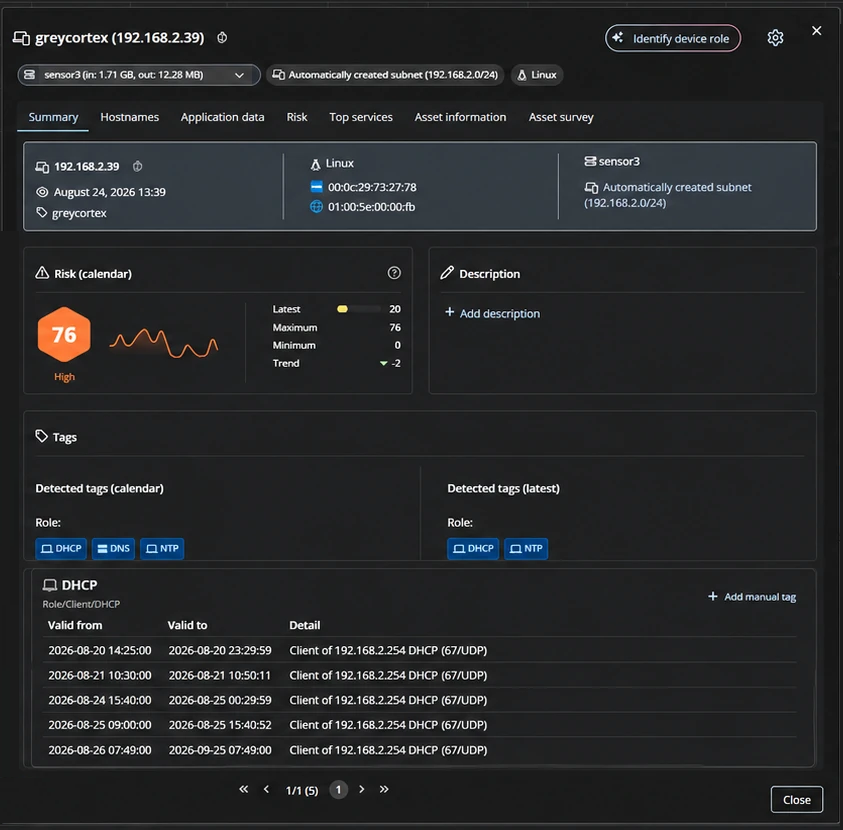
Інцидент на гостьовому смартфоні в корпоративному Wi-Fi та аналогічна активність на контролері домену Active Directory несуть неспівмірні ризики для бізнесу. GREYCORTEX Mendel автоматично виявляє та класифікує всі активи в мережі (сервери, робочі станції, мережеве обладнання, IoT та промислові контролери), даючи змогу призначати підвищений пріоритет критично важливим сегментам і базам даних.
3. Стадія атаки за матрицею MITRE ATT&CK
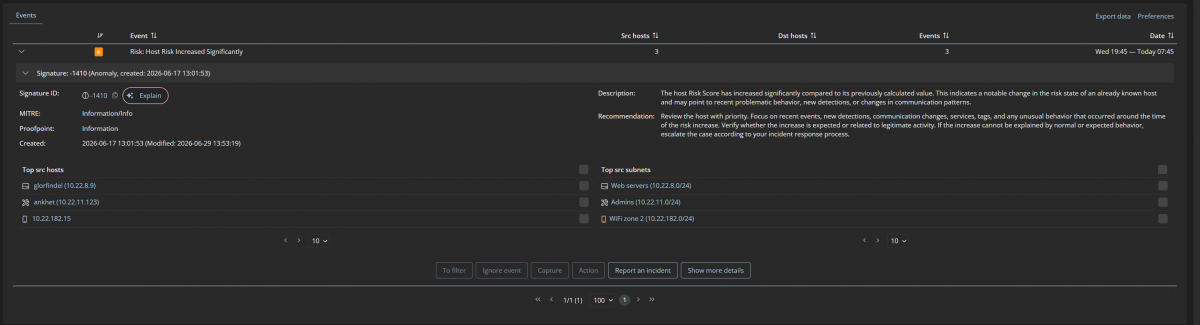
Розуміння того, на якому етапі життєвого циклу перебуває загроза, допомагає визначити терміновість реагування. Події, що вказують на початкову розвідку, потребують уваги, проте активності, які відповідають тактикам Credential Access (доступ до облікових даних), Lateral Movement (горизонтальне переміщення) або Exfiltration (ексфільтрація даних), сигналізують про негайну небезпеку та вимагають екстреної ізоляції вузла.
4. Відхилення від поведінкової базової лінії (Behavioral Baselines)
Алгоритми машинного навчання GREYCORTEX безперервно аналізують мережевий трафік на рівнях L2–L7 і формують індивідуальний профіль нормальної поведінки для кожного хоста та групи однотипних пристроїв. Система здатна відрізнити планове нічне резервне копіювання сервера від нетипового вивантаження архівів із робочої станції бухгалтера в неробочий час.
5. Кореляція з даними Threat Intelligence та вразливостями
Пріоритет хоста різко зростає, якщо зафіксовано комунікації з відомими командними серверами (C2), шкідливими IP-адресами, фішинговими доменами або використання застарілих криптографічних протоколів і вразливих версій ПЗ. Збагачення мережевих метаданих актуальними фідами Threat Intelligence дає змогу миттєво відокремити реальну компрометацію від випадкових мережевих збоїв.
Порівняння підходів до розслідування інцидентів
Нижче наведено порівняння класичної моделі обробки подій та пріоритезації на рівні хостів із застосуванням NDR-рішення GREYCORTEX Mendel.
Ручний розбір окремих сповіщень
- Фокус аналізу: Ізольовані події та окремі спрацювання сигнатур без загальної прив'язки до контексту активу.
- Швидкість тріажу: Низька, аналітики змушені вручну зіставляти IP-адреси, часові мітки та логи з різних систем.
- Ризик пропуску складної атаки: Високий, оскільки низькопріоритетні аномалії часто ігноруються, навіть якщо вони складаються в єдиний ланцюжок компрометації.
- Навантаження на команду SOC: Надмірне через великий потік дубльованих і хибнопозитивних алертів.
Пріоритезація за рівнем ризику хоста в GREYCORTEX Mendel
- Фокус аналізу: Конкретний мережевий вузол з агрегованою історією всіх аномалій, з'єднань і тактик зловмисника.
- Швидкість тріажу: Висока завдяки автоматичному групуванню подій, оцінці критичності активу та готовій візуалізації ланцюжка атаки.
- Ризик пропуску складної атаки: Мінімальний завдяки кореляції поведінкових факторів, L7-аналізу та мапінгу на матрицю MITRE ATT&CK.
- Навантаження на команду SOC: Оптимізоване, інженери працюють лише з підтвердженими високоризиковими інцидентами.
Покроковий алгоритм розслідування підозрілого хоста
Коли система виводить конкретний вузол у верхню частину списку пріоритетів, фахівці ІБ можуть діяти за чітко структурованим сценарієм, який скорочує час розслідування з кількох годин до лічених хвилин:
- Ідентифікація хоста та перевірка контексту: Аналітик відкриває профіль пристрою й миттєво бачить його IP- та MAC-адреси, ім'я хоста, обліковий запис активного користувача, операційну систему, належність до VLAN і призначений рівень бізнес-критичності.
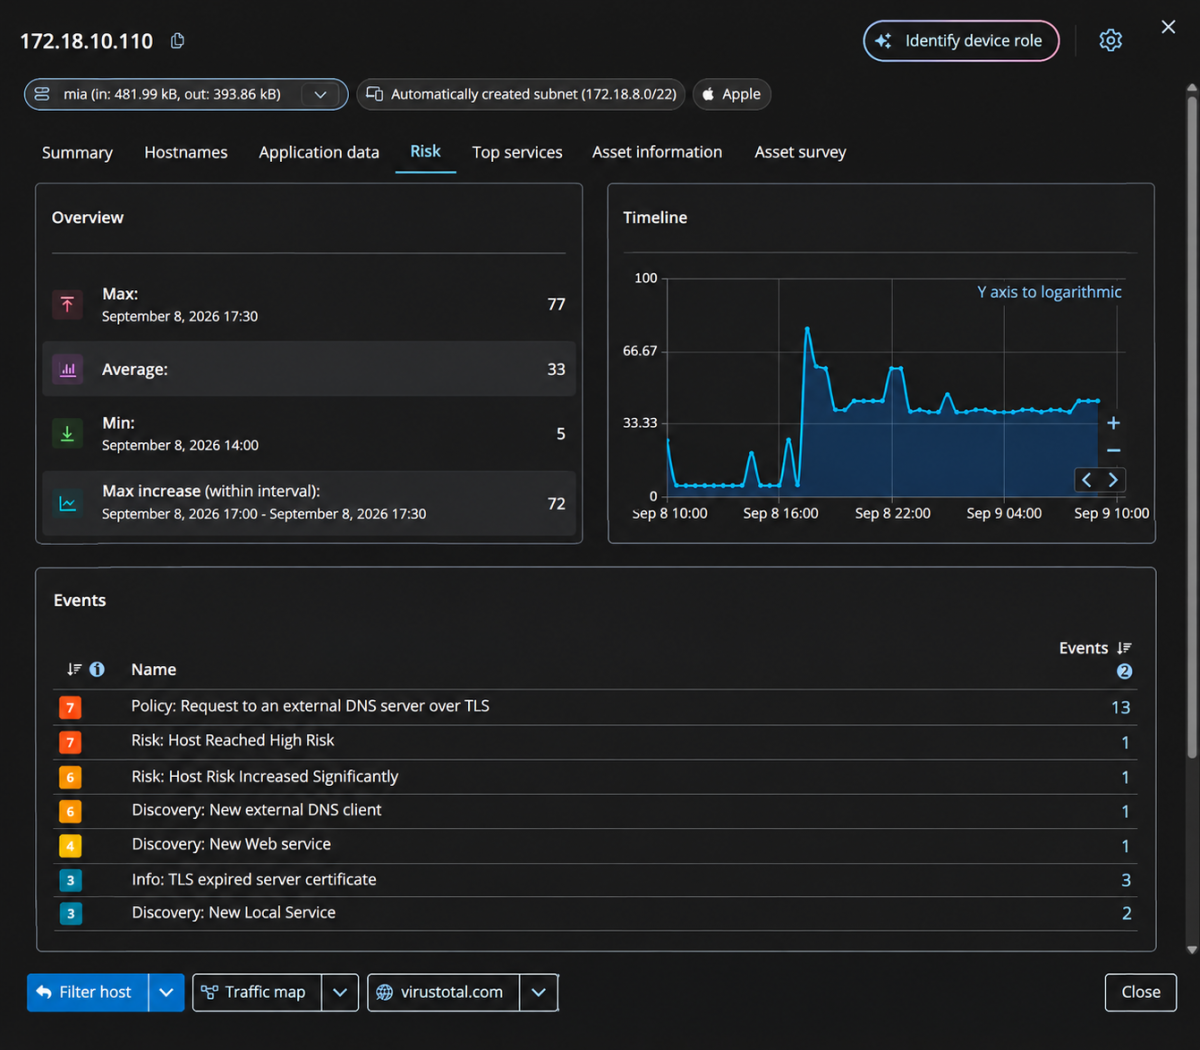
- Аналіз хронології аномалій: На часовій шкалі відображається послідовність усіх підозрілих дій — від первинного вектора проникнення до спроб поширення всередині периметра. Це дає змогу одразу зрозуміти масштаб інциденту.
- Дослідження мережевих зв'язків і метаданих: За допомогою інтерактивного графа комунікацій інженер перевіряє, з якими внутрішніми серверами та зовнішніми ресурсами взаємодіяв вузол, які протоколи використовувалися (DNS, HTTP/S, SMB, RDP, Kerberos) і які обсяги даних було передано. За потреби фахівець може одразу завантажити потрібний фрагмент трафіку у форматі PCAP для глибокої криміналістичної експертизи.
- Локалізація та автоматизоване реагування: Підтвердивши компрометацію, команда ІБ передає дані в SIEM, SOAR, EDR або на міжмережевий екран через готові інтеграції API для миттєвої ізоляції зараженого хоста та блокування шкідливої активності.
Ефективний захист починається не зі збільшення кількості правил детектування, а з уміння виділити серед тисяч сигналів ті три хости, компрометація яких здатна зупинити бізнес уже сьогодні.
Стратегічні переваги для CISO та керівників ІБ
Впровадження пріоритезації розслідувань на базі GREYCORTEX приносить вимірювану користь не лише технічним фахівцям, а й керівництву компанії:
- Скорочення ключових метрик MTTD і MTTR: Автоматична кореляція загроз на рівні хостів дає змогу виявляти та нейтралізувати інциденти на ранніх стадіях, до завдання фінансових і репутаційних збитків.
- Масштабування ефективності SOC без роздування штату: Інструмент бере на себе рутинний первинний аналіз, дозволяючи поточній команді обробляти значно більший обсяг мережевого трафіку.
- Повна видимість «сліпих зон» інфраструктури: Оскільки NDR аналізує копію мережевого трафіку (SPAN/TAP), система контролює навіть ті пристрої, на які неможливо встановити EDR-агенти (сервери застарілих ОС, IoT-пристрої, системи контролю доступу, ОТ-сегмент).
- Відповідність регуляторним вимогам: Детальне журналювання мережевих взаємодій і прозорий процес управління інцидентами спрощують проходження аудитів за стандартами ISO 27001, NIS2 та локальними вимогами кібербезпеки.
Впровадження рішень GREYCORTEX за підтримки Softprom
Компанія Softprom є офіційним дистриб'ютором GREYCORTEX і має глибоку практичну експертизу в побудові систем мережевої безпеки та моніторингу загроз для корпоративного й державного секторів.
Інженери Softprom супроводжують замовників і партнерів на всіх етапах життєвого циклу проєкту: від первинного аудиту мережевої архітектури та розрахунку необхідної продуктивності сенсорів до розгортання пілотного проєкту (PoC) у реальній інфраструктурі, налаштування інтеграцій з наявними засобами захисту та навчання команди SOC.
Бажаєте побачити, як пріоритезація хостів у GREYCORTEX Mendel допоможе виявити приховані загрози у вашій мережі? Зверніться до експертів Softprom, щоб замовити персональну консультацію або розгорнути безкоштовний пілотний проєкт рішень GREYCORTEX у вашій інфраструктурі.
Share:


