


Коли розширення для підвищення продуктивності стають платформами для атак: прихована загроза з боку шкідливих розширень для браузера
News | 05.10.2026
Розширення для браузерів стали дедалі привабливішим вектором атак, оскільки вони працюють усередині довіреного додатка — браузера користувача. На відміну від звичайного шкідливого ПЗ, яке вимагає окремого середовища для встановлення та виконання, шкідливе розширення може отримати доступ до історії та активності веб-перегляду й залишатися активним доти, доки воно встановлене.
Дослідження компанії LayerX, яка тепер є частиною Akamai, виявило скоординовану кампанію, що охоплює 32 шкідливі браузерні розширення, які сумарно вразили понад 6 150 користувачів.
Їхній рекламований функціонал включав утиліти для роботи з текстом, покращення для YouTube, SEO-інструменти, додатки для нотаток, мовні помічники, утиліти для Markdown та інші зручності для браузера.
Незважаючи на різні назви, брендинг і заявлені цілі, розширення мали значну технічну подібність. Дослідники виявили спільну інфраструктуру, вкрай схожі фонові сервіс-воркери (background service workers), спільні механізми телеметрії та віддалено керовану конфігурацію.
Ці результати вказують на те, що розширення, найімовірніше, були створені з використанням єдиної платформи розробки (фреймворку) та діяли як частина скоординованої кампанії.
Коротко про головне
- У Chrome Web Store та Microsoft Edge Add-ons Store було виявлено 32 шкідливі браузерні розширення.
- Кампанія вразила понад 6 150 користувачів.
- Розширення маскувалися під легітимні інструменти для продуктивності та покращення браузера.
- Більшість варіантів мали вкрай схожий код, інфраструктуру, телеметрію та механізми збереження даних.
- Віддалена конфігурація дозволяла операторам змінювати поведінку розширення без публікації нової версії в магазині браузера.
- Розширення відстежували активність веб-перегляду та могли маніпулювати навігацією на основі правил, контрольованих зловмисниками.
- Окремий кластер, пов'язаний із тим самим акаунтом видавця, брав участь у партнерському шахрайстві (affiliate fraud).
Від інструментів продуктивності до платформ із віддаленим управлінням
Найтривожнішим аспектом кампанії є не просто те, що розширення були шкідливими. Це архітектура, яка використовувалася для управління ними.
Аналіз показав, що більшість розширень могли:
- Безперервно відстежувати активність веб-перегляду
- Отримувати конфігурацію з віддаленої інфраструктури
- Декодувати та кешувати конфігурацію локально
- Визначати, які веб-сайти мають викликати певні дії
- Використовувати вкрай схожі фонові сервіс-воркери
- Ділитися телеметрією та механізмами збереження
- Динамічно змінювати навігацію в браузері
Ця архітектура фактично перетворила зовні прості браузерні розширення на віддалено керовані платформи.
Операторам не потрібно було публікувати нове розширення щоразу, коли вони хотіли змінити його поведінку. Замість цього вони могли модифікувати віддалену конфігурацію, яку розширення періодично запитували.
Це створює серйозний виклик для безпеки: поведінка, що спостерігається під час первинної перевірки безпеки, може змінюватися з часом.
Хоча дослідники в основному спостерігали збір телеметрії веб-перегляду та маніпуляції з трафіком, та сама інфраструктура потенційно може бути адаптована для інших цілей, включаючи фішинг, крадіжку облікових даних, шкідливі перенаправлення (редиректи) або доставку шкідливих програм.
Кампанія, прихована за легітимними на вигляд розширеннями
Розширення навмисно подавалися як не пов'язані між собою додатки для продуктивності.
Дослідники виявили інструменти, схожі на:
- Лічильники тексту та символів
- Утиліти для Markdown
- Покращення для YouTube
- Контролери швидкості видео
- SEO-інструменти
- Мовні помічники
- Додатки для нотаток
- Утиліти для прокручування
- Браузерні помічники, пов'язані з ШІ
Окремо жодне з цих розширень не виглядало чимось примітним. Кожне мало власний брендинг і заявлений функціонал.
Масштабна кампанія стала помітною лише тоді, коли дослідники зіставили кілька індикаторів, включаючи інформацію про видавця, подібність коду, віддалену інфраструктуру та поведінку під час виконання (runtime).
Це важливий урок для організацій: шкідливі браузерні розширення не завжди можна ефективно оцінити лише на основі їхнього заявленого функціоналу або присутності в магазині додатків.
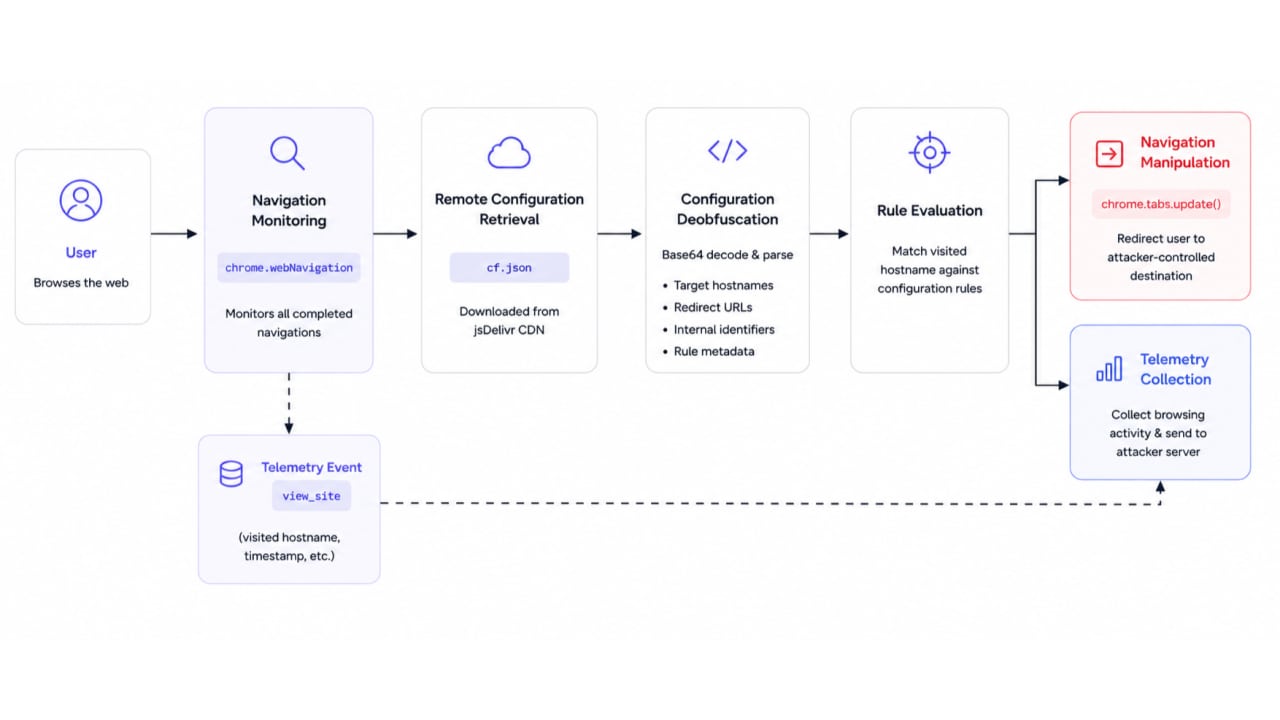
Кампанія, створена для еволюції
Найраніші розширення, пов'язані з цією кампанією, з'явилися в березні 2025 року, а протягом наступних місяців були опубліковані додаткові варіанти.
Замість того щоб неодноразово оновлювати одне й те саме розширення, оператори впроваджували нові розширення на базі тієї ж платформи.
Цей підхід надає зловмиснику кілька переваг:
- Нове розширення може здаватися не пов'язаним із раніше виявленими кампаніями.
- Окремі розширення можуть мати відносно невелику користувацьку базу.
- Дослідникам із безпеки доводиться зіставляти безліч додатків для виявлення спільної інфраструктури.
- Віддалена конфігурація може змінювати поведінку без необхідності повторного відправлення додатка на перевірку в магазин.
У результаті формується екосистема атак, яку важко виявити, навіть коли окремі компоненти виглядають відносно низькоризиковими.
Структура та вплив кампанії
| Характеристика | Результат аналізу |
|---|---|
| Шкідливі розширення | 32 |
| Постраждалі користувачі | Понад 6 150 |
| Канали розповсюдження | Google Chrome Web Store та Microsoft Edge Add-ons Store |
| Активність кампанії | Активна з березня 2025 року |
| Основні методи | Віддалена конфігурація, відстеження браузера, обфускація конфігурації, динамічна маніпуляція навігацією |
Як працює архітектура віддаленого управління
Спільна база коду, виявлена дослідниками LayerX, містила кілька можливостей, які послідовно спостерігалися в усій кампанії.
1. Віддалена конфігурація та командний центр (C2)
Замість того щоб вбудовувати всю операційну логіку безпосередньо всередину розширення, багато варіантів отримували конфігурацію з однієї й тієї ж віддаленої інфраструктури.
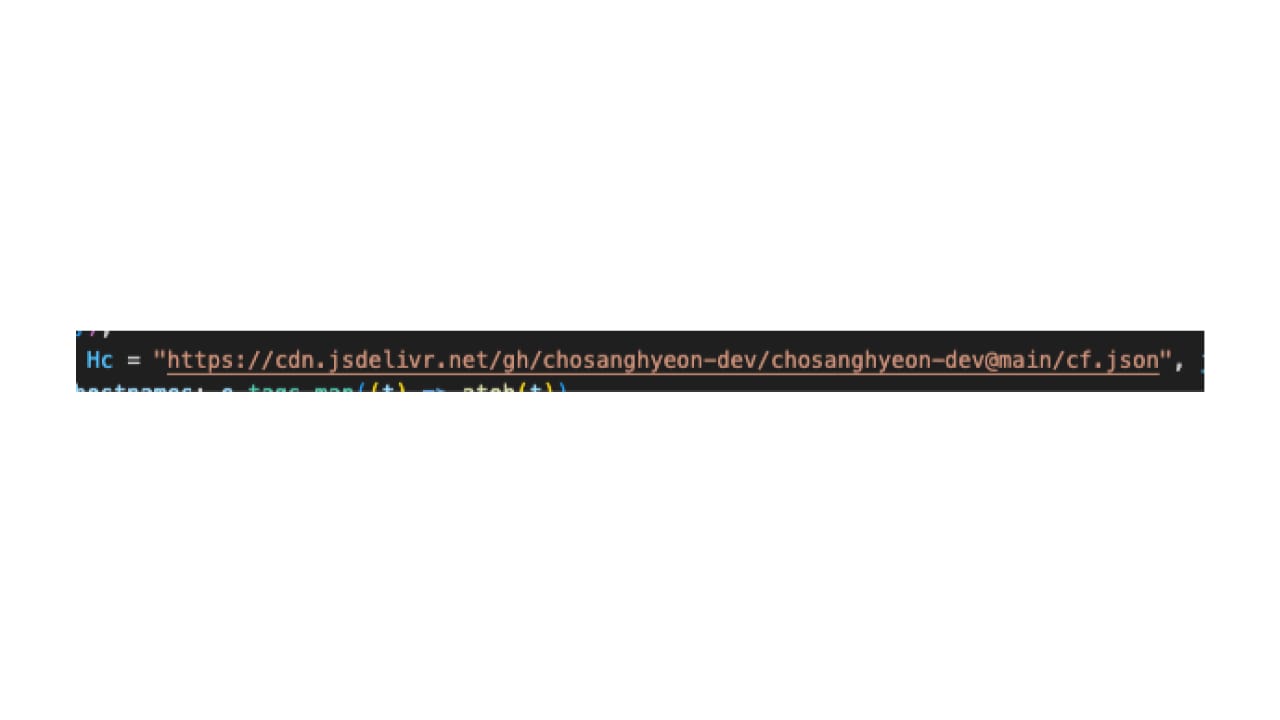
Конфігурація завантажувалася та кешувалася локально перед використанням розширенням:
await chrome.storage.session.set({
    nav_cfg_cache: parsedConfig
});
Ця архітектура відокремлює саме розширення від операційних інструкцій, які ним керують.
Ця відмінність має важливе значення. Засоби безпеки магазинів браузерних розширень насамперед оцінюють пакет розширення, відправлений розробником. Коли критична поведінка керується віддалено, зловмисники можуть змінювати правила таргетингу, кінцеві точки перенаправлення та логіку кампанії без зміни самого пакета розширення.
Під час розслідування дослідники спостерігали зміни у віддаленій конфігурації, включаючи періоди, коли вона була порожньою.
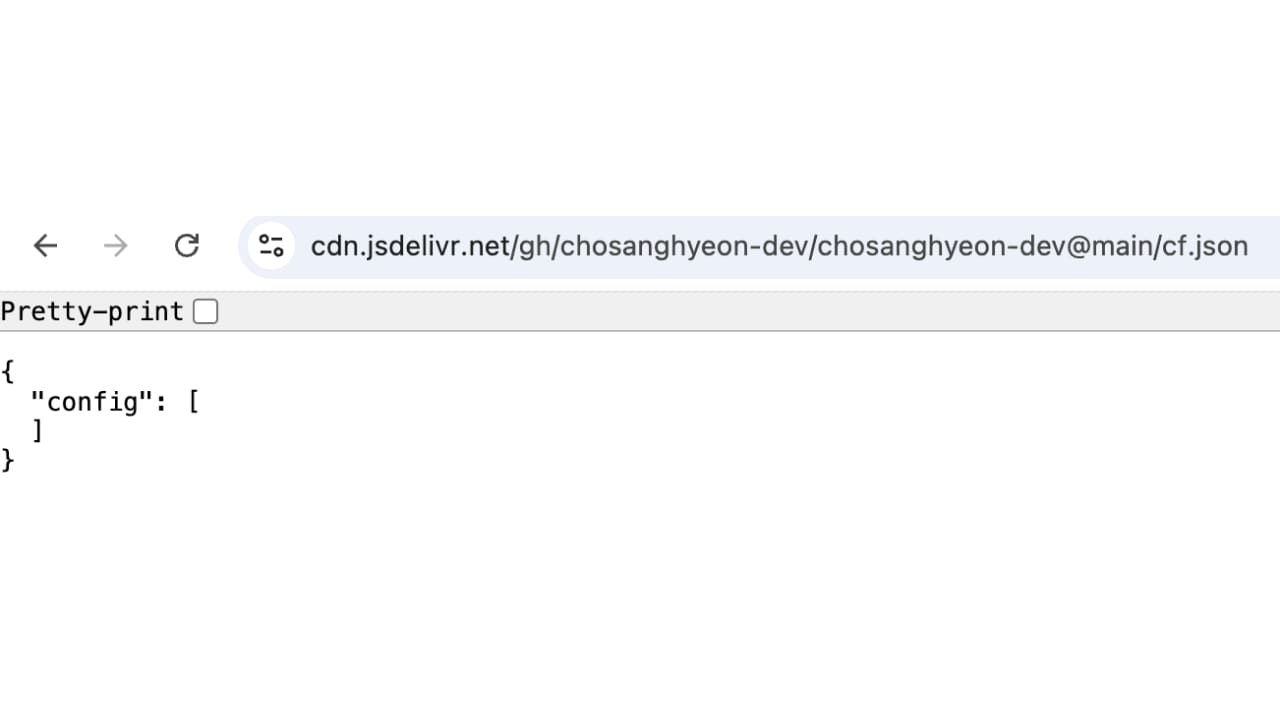
Через кілька днів конфігурація вже містила правила для перенаправлення партнерського трафіку.
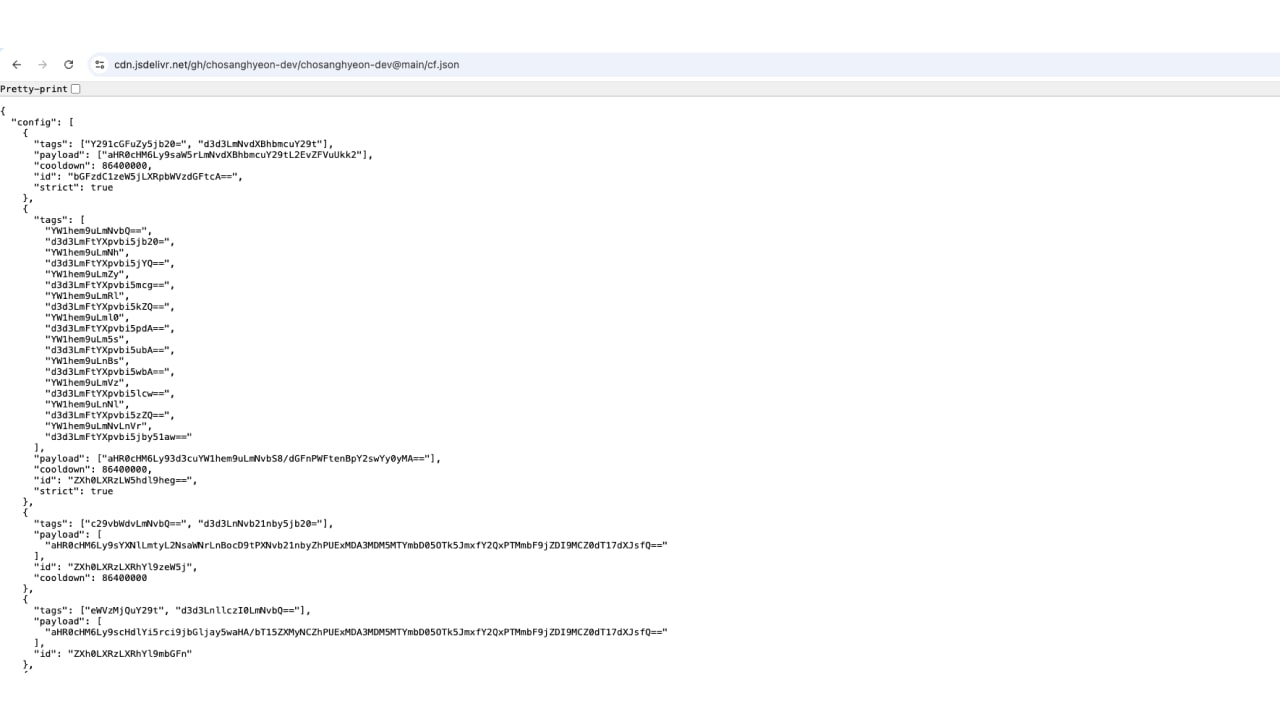
Це демонструє, як кампанія могла динамічно змінювати свою поведінку після розгортання.
2. Обфускація конфігурації
Віддалена конфігурація не розкривала всі значення у відкритому тексті. Імена хостів, інформація про редиректи та внутрішні ідентифікатори були закодовані з використанням Base64 і відновлювалися під час виконання.
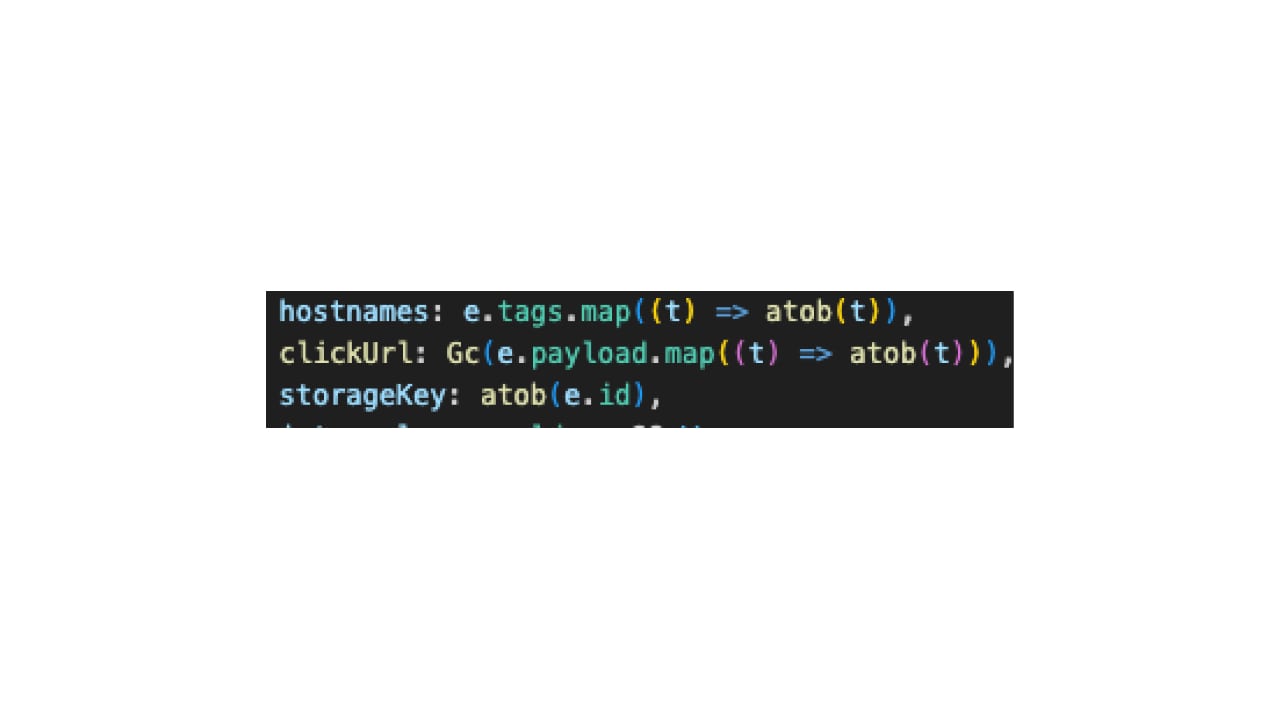
Base64 не є шифруванням і не забезпечує реальної конфіденційності. Однак це може ускладнити ручний аналіз та базову статичну перевірку, приховуючи важливі значення до моменту виконання коду.
Після декодування ці значення використовувалися для створення правил навігації.
3. Безперервний моніторинг веб-перегляду
Розширення також відстежували навігацію в браузері за допомогою API webNavigation.
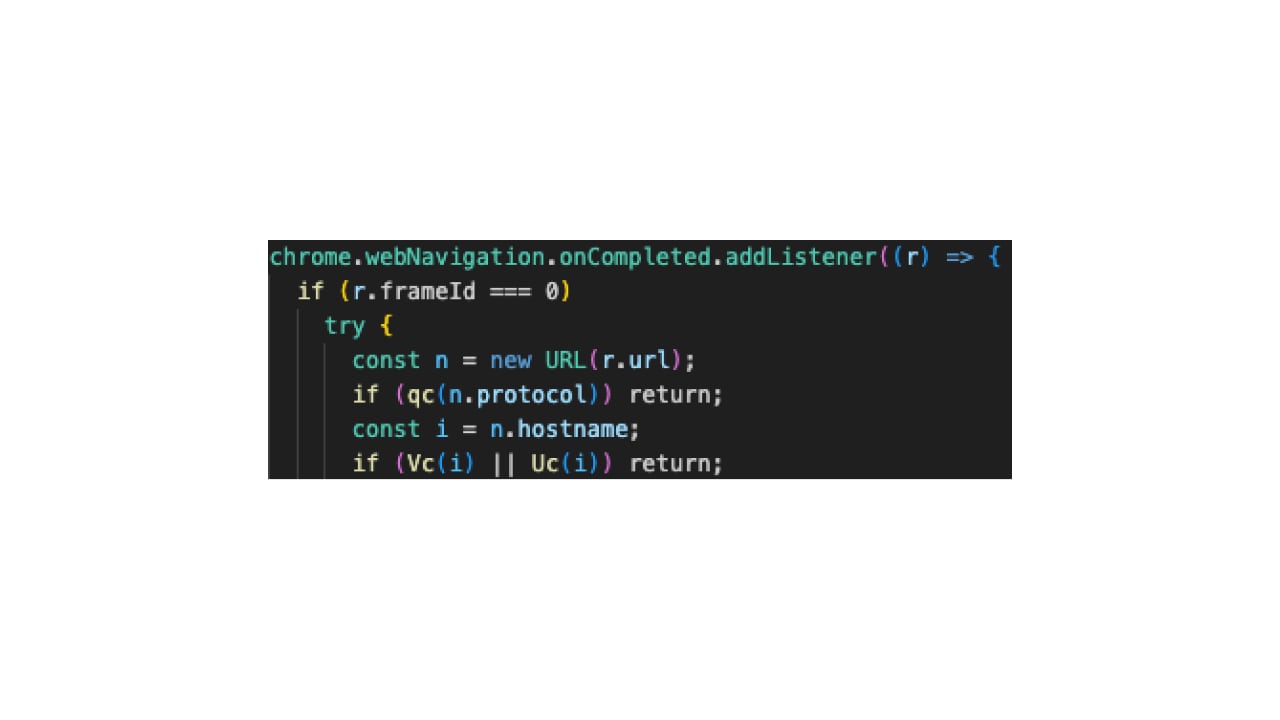
Оскільки події навігації оброблялися безперервно, розширення могли переглядати активність веб-перегляду незалежно від того, чи був відвідуваний сайт безпосередньо пов'язаний із заявленою метою розширення.
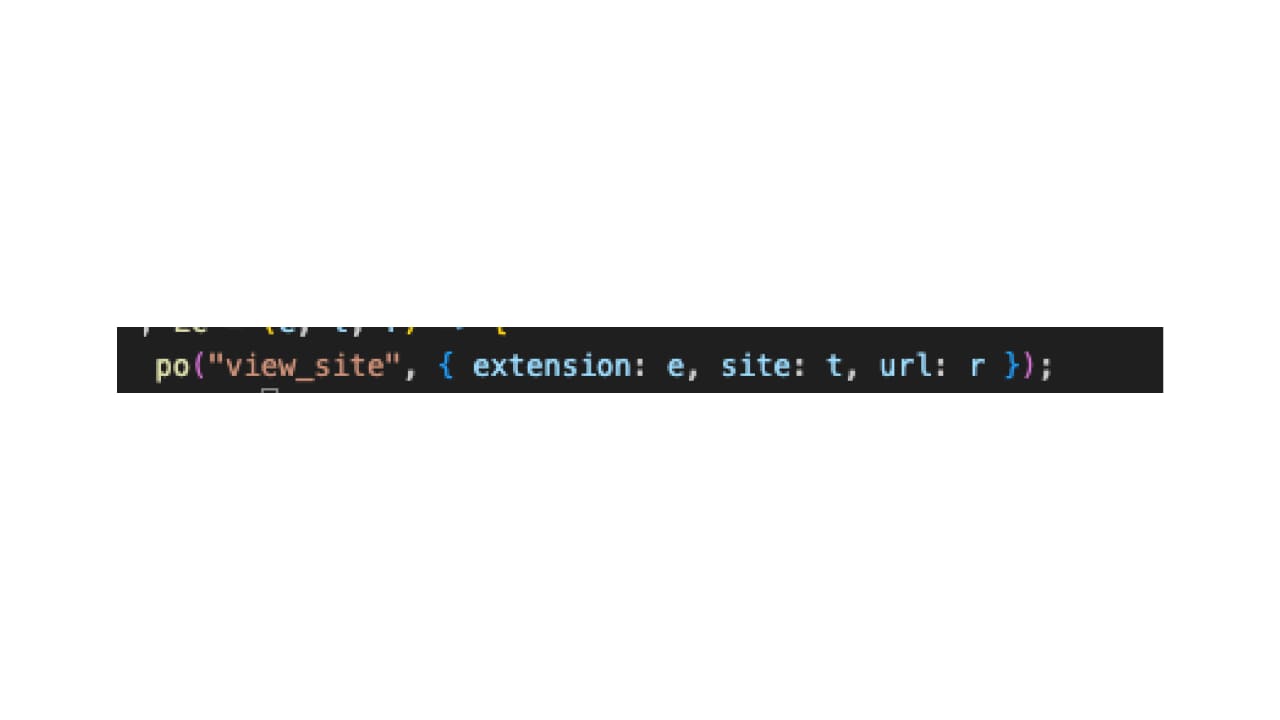
Це створює серйозне занепокоєння щодо конфіденційності та безпеки: користувач може встановити те, що здається простою утилітою для продуктивності, і при цьому надати їй доступ до перегляду всієї своєї активності в браузері.
4. Маніпуляція навігацією з віддаленим управлінням
Коли відвідуваний хост збігався з правилом, отриманим через віддалену конфігурацію, розширення могло використовувати браузерні API для зміни активної вкладки.
Пункт призначення конструювався динамічно, а не жорстко прописувався всередині розширення.
Це означає, що оператори могли змінювати цілі перенаправлення без публікації нової версії в магазині браузерних розширень.
Для фахівців із захисту це робить традиційний статичний аналіз менш надійним, оскільки шкідлива поведінка може залежати від зовнішньої інфраструктури та змінюватися після розгортання.
Індикатори атрибуції
Атрибуція залишається складним завданням, однак дослідники виявили кілька індикаторів, які вказують на корейськомовне угруповання або корейськомовного зловмисника.
Спостережувані індикатори включали:
- Ідентифікатори корейською мовою в коді
- Ресурси локалізації корейською мовою
- Коментарі корейською мовою та артефакти розробки
- Корейські торговельні сервіси, які використовувалися кластером партнерського шахрайства
Найсильнішими технічними зв'язками в межах кампанії були спільна інфраструктура віддаленої конфігурації та вкрай схожі реалізації фонового сервіс-воркера.
Поєднання повторно використовуваного коду, інфраструктури, телеметрії та архітектури збереження даних переконливо вказує на централізовану розробку, а не на групу не пов'язаних між собою розробників розширень.
Друга стратегія монетизації: партнерське шахрайство (Affiliate Fraud)
Дослідження також виявило ще один кластер шкідливих розширень, опублікованих під тим самим акаунтом видавця.
На момент аналізу ці розширення головним чином слугували для здійснення партнерського шахрайства шляхом автоматичного перенаправлення користувачів за партнерськими посиланнями та генерації несанкціонованих комісійних.
Це відкриття підкреслює ще одну важливу характеристику сучасних кампаній із браузерними розширеннями: одна й та сама базова інфраструктура може підтримувати кілька цілей.
Екосистема розширень може використовуватися для монетизації сьогодні й бути перепрофільована для більш агресивних атак завтра.
Чому віддалена конфігурація змінює модель ризиків
Традиційний аналіз безпеки часто фокусується на тому, що додаток містить на момент перевірки.
Віддалена конфігурація додає інший вимір: чим додаток може стати пізніше.
Браузерне розширення може спочатку:
- Запитувати зовні розумні дозволи
- Надавати легітимний на вигляд функціонал
- Успішно проходити перевірку в магазині додатків
- Мати позитивні відгуки користувачів
- Не містити явного шкідливого навантаження
І все ж його поведінка згодом може бути змінена через зовнішню конфігурацію.
Для організацій це означає, що до безпеки браузерних розширень не слід ставитися виключно як до проблеми магазину додатків. Її також слід розглядати як частину ширшої стратегії безпеки браузерів та кінцевих точок (endpoint security).
Захист корпоративного браузера
Браузерні розширення можуть отримувати доступ до конфіденційної інформації, відстежувати дії користувачів, взаємодіяти з веб-сайтами та потенційно впливати на навігацію. У корпоративних середовищах неконтрольовані розширення становлять важливу частину поверхні атак на браузер.
Організаціям слід розглянути багаторівневий підхід, який включает:
- Підтримання видимості та контролю всіх встановлених браузерних розширень
- Виявлення розширень із надмірними дозволами
- Моніторинг поведінки розширень замість того, щоб покладатися лише на репутацію
- Обмеження використання неавторизованих розширень
- Перевірку розширень, які взаємодіють із зовнішньою інфраструктурою
- Виявлення підозрілої активності під час веб-перегляду та навігації
- Постійну переоцінку ризиків розширень після розгортання
- Інтеграцію телеметрії браузера із загальним моніторингом безпеки
Мета полягає не обов'язково в тому, щоб повністю відмовитися від браузерних розширень. Багато з них є цінними інструментами продуктивності. Замість цього організаціям слід забезпечити достатній рівень контролю та видимості, щоб відрізняти легітимну функціональність від потенційно шкідливої поведінки.
Ширший урок із безпеки
Ця кампанія ілюструє ширшу тенденцію в сучасній кібербезпеці: зловмисники дедалі частіше створюють гнучкі платформи замість одноразового шкідливого ПЗ.
Відокремлюючи розширення від його операційної конфігурації, загрожувальні угруповання можуть зберігати постійну присутність, змінюючи цілі та функціональність віддалено.
Той самий принцип спостерігається й в інших сферах кіберзагроз, де зловмисники дедалі більше покладаються на хмарну інфраструктуру, динамічну конфігурацію, автоматизацію та модульні компоненти.
Для команд безпеки це означає, що виявлення не може залежати виключно від статичних індикаторів. Ефективний захист дедалі більше вимагає контролю над поведінкою, інфраструктурою, шаблонами взаємодії та змінами в часі.
Висновок
Дослідження LayerX демонструє, як нешкідливі на вигляд браузерні розширення можуть перетворюватися на віддалено керовані платформи для атак.
Кампанія охопила 32 розширення та понад 6 150 користувачів, однак її найважливішою характеристикою стала спільна архітектура, що пов'язує зовні не пов'язані додатки. Спільний код, віддалена конфігурація, моніторинг веб-перегляду та динамічний контроль навігації дозволили операторам підтримувати та змінювати кампанію без необхідності повторної публікації нових шкідливих версій.
Для підприємств висновок очевидний: браузерні розширення слід розглядати як частину поверхні атак, а не просто як ПЗ для продуктивності.
Організаціям необхідний безперервний контроль над тим, які розширення встановлені, до чого вони мають доступ, куди передають дані та як їхня поведінка змінюється з часом.
Оскільки робота через браузер продовжує розширюватися, захист браузера — і запущених у ньому додатків та розширень — стає дедалі важливішою частиною захисту користувачів, даних та корпоративних систем.
Зміцніть свою стратегію безпеки браузерів разом із Akamai
Softprom є офіційним дистриб'ютором Akamai. Ми допомагаємо організаціям оцінити поточний рівень безпеки та підібрати технології, здатні підвищити рівень контролю та захисту від сучасних веб-загроз.
Зв'яжіться з Softprom, щоб обговорити, як рішення безпеки Akamai можуть підтримати загальну стратегію безпеки веб-додатків вашої організації.
Share:


