


Когда расширения для повышения продуктивности становятся платформами для атак: скрытая угроза вредоносных расширений для браузера
News | 05.10.2026
Расширения для браузеров стали все более привлекательным вектором атак, поскольку они работают внутри доверенного приложения — браузера пользователя. В отличие от обычного вредоносного ПО, которому требуется отдельная среда для установки и выполнения, вредоносное расширение может получить доступ к истории и активности веб-серфинга и оставаться активным до тех пор, пока оно установлено.
Исследование компании LayerX, которая теперь является частью Akamai, выявило скоординированную кампанию, включающую 32 вредоносных браузерных расширения, которые суммарно затронули более 6 150 пользователей.
Их рекламируемый функционал включал утилиты для работы с текстом, улучшения для YouTube, SEO-инструменты, приложения для заметок, языковые помощники, утилиты для Markdown и другие удобства для браузера.
Несмотря на разные названия, брендинг и заявленные цели, расширения имели значительные технические сходства. Исследователи выявили общую инфраструктуру, крайне похожие фоновые сервис-воркеры (background service workers), общие механизмы телеметрии и удаленно управляемую конфигурацию.
Эти результаты указывают на то, что расширения, скорее всего, были созданы с использованием единой платформы разработки (фреймворка) и действовали как часть скоординированной кампании.
Коротко о главном
- В Chrome Web Store и Microsoft Edge Add-ons Store было обнаружено 32 вредоносных браузерных расширения.
- Кампания затронула более 6 150 пользователей.
- Расширения маскировались под легитимные инструменты для продуктивности и улучшения браузера.
- Большинство вариантов имели крайне похожий код, инфраструктуру, телеметрию и механизмы хранения данных.
- Удаленная конфигурация позволяла операторам изменять поведение расширения без публикации новой версии в магазине браузера.
- Расширения отслеживали активность веб-серфинга и могли манипулировать навигацией на основе правил, контролируемых злоумышленниками.
- Отдельный кластер, связанный с тем же аккаунтом издателя, участвовал в партнерском мошенничестве (affiliate fraud).
От инструментов продуктивности к платформам с удаленным управлением
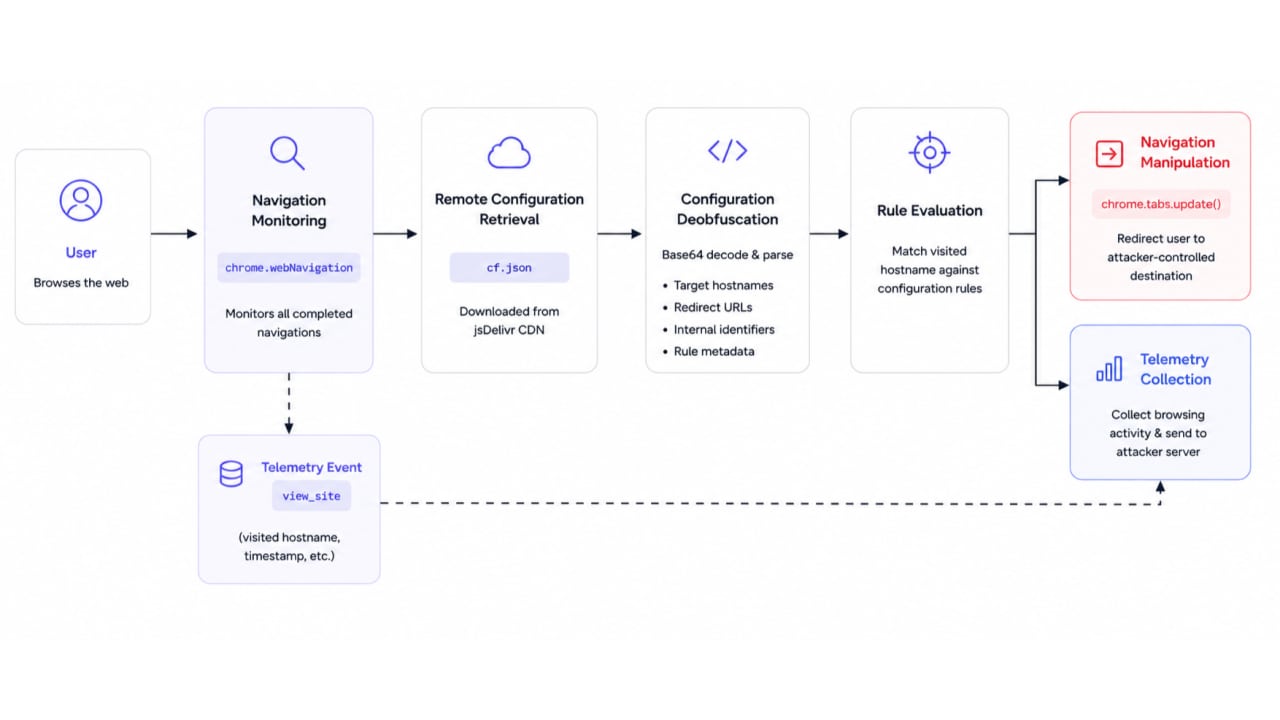
Наиболее тревожным аспектом кампании является не просто то, что расширения были вредоносными. Это архитектура, используемая для управления ими.
Анализ показал, что большинство расширений могли:
- Непрерывно отслеживать активность веб-серфинга
- Получать конфигурацию с удаленной инфраструктуры
- Декодировать и кэшировать конфигурацию локально
- Определять, какие веб-сайты должны вызывать определенные действия
- Использовать крайне похожие фоновые сервис-воркеры
- Делиться телеметрией и механизмами хранения
- Динамически изменять навигацию в браузере
Эта архитектура фактически превратила внешне простые браузерные расширения в удаленно управляемые платформы.
Операторам не нужно было публиковать новое расширение каждый раз, когда они хотели изменить его поведение. Вместо этого они могли модифицировать удаленную конфигурацию, которую расширения периодически запрашивали.
Это создает серьезную проблему для безопасности: поведение, наблюдаемое во время первоначальной проверки безопасности, может не оставаться прежним со временем.
Хотя исследователи в основном наблюдали сбор телеметрии веб-серфинга и манипуляции с трафиком, та же инфраструктура потенциально может быть адаптирована для других целей, включая фишинг, кражу учетных данных, вредоносные перенаправления (редиректы) или доставку вредоносных программ.
Кампания, скрытая за легитимными на вид расширениями
Расширения намеренно преподносились как не связанные между собой приложения для продуктивности.
Исследователи выявили инструменты, похожие на:
- Счетчики текста и символов
- Утилиты для Markdown
- Улучшения для YouTube
- Контроллеры скорости видео
- SEO-инструменты
- Языковые помощники
- Приложения для заметок
- Утилиты для прокрутки
- Браузерные помощники, связанные с ИИ
По отдельности ни одно из этих расширений не выглядело чем-то примечательным. Каждое имело собственный брендинг и заявленный функционал.
Масштабная кампания стала заметна только тогда, когда исследователи сопоставили несколько индикаторов, включая информацию об издателе, сходство кода, удаленную инфраструктуру и поведение во время выполнения (runtime).
Это важный урок для организаций: вредоносные браузерные расширения не всегда можно эффективно оценить только на основе их заявленного функционала или присутствия в магазине приложений.
Кампания, созданная для эволюции
Самые ранние расширения, связанные с этой кампанией, появились в марте 2025 года, а в последующие месяцы были опубликованы дополнительные варианты.
Вместо того чтобы неоднократно обновлять одно и то же расширение, операторы внедряли новые расширения на базе той же лежащей в основе платформы.
Этот подход дает злоумышленнику несколько преимуществ:
- Новое расширение может казаться не связанным с ранее выявленными кампаниями.
- Отдельные расширения могут иметь относительно небольшую пользовательскую базу.
- Исследователям безопасности приходится сопоставлять множество приложений для выявления общей инфраструктуры.
- Удаленная конфигурация может изменять поведение без необходимости повторной отправки приложения на проверку в магазин.
В результате формируется экосистема атак, которую трудно выявить, даже когда отдельные компоненты выглядят относительно низкорискованными.
Структура и влияние кампании
| Характеристика | Результат анализа |
|---|---|
| Вредоносные расширения | 32 |
| Затронутые пользователи | Более 6 150 |
| Каналы распространения | Google Chrome Web Store и Microsoft Edge Add-ons Store |
| Активность кампании | Активна с марта 2025 года |
| Основные методы | Удаленная конфигурация, отслеживание браузера, обфускация конфигурации, динамическая манипуляция навигацией |
Как работает архитектура удаленного управления
Общая база кода, выявленная исследователями LayerX, содержала несколько возможностей, которые последовательно наблюдались во всей кампании.
1. Удаленная конфигурация и командный центр (C2)
Вместо того чтобы встраивать всю операционную логику непосредственно внутрь расширения, многие варианты получали конфигурацию с одной и той же удаленной инфраструктуры.
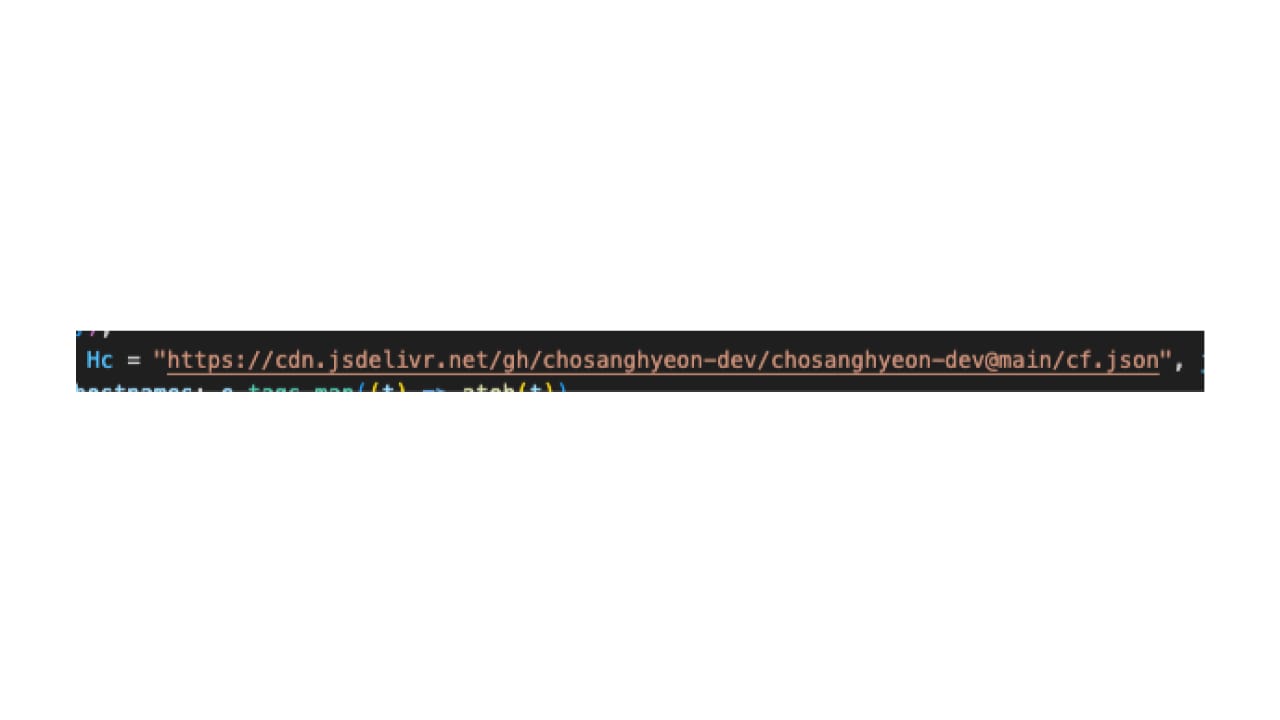
Конфигурация скачивалась и кэшировалась локально перед использованием расширением:
await chrome.storage.session.set({
    nav_cfg_cache: parsedConfig
});
Эта архитектура отделяет само расширение от управляющих им операционных инструкций.
Это различие имеет важное значение. Средства безопасности магазинов браузерных расширений в первую очередь оценивают пакет расширения, отправленный разработчиком. Когда критическое поведение управляется удаленно, злоумышленники могут изменять правила таргетинга, конечные точки перенаправления и логику кампании без изменения самого пакета расширения.
В ходе расследования исследователи наблюдали изменения в удаленной конфигурации, включая периоды, когда она была пустой.
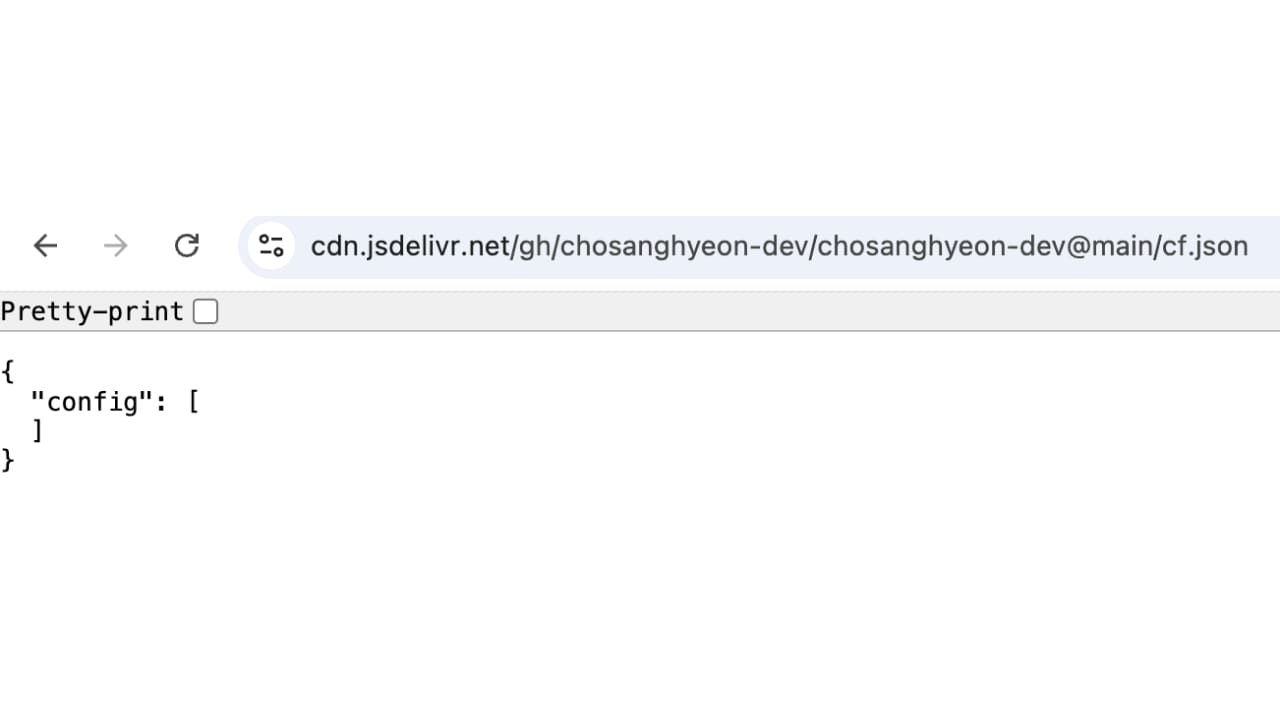
Несколько дней спустя конфигурация уже содержала правила для перенаправления партнерского трафика.
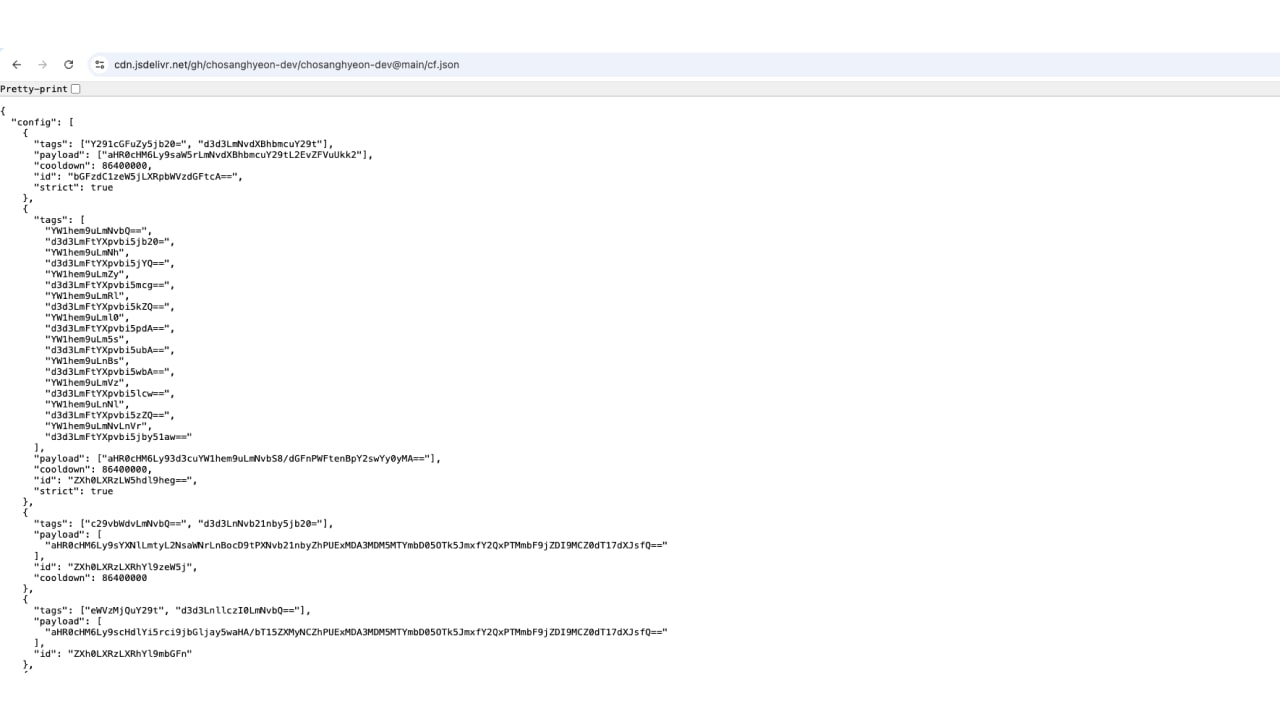
Это демонстрирует, как кампания могла динамически изменять свое поведение после развертывания.
2. Обфускация конфигурации
Удаленная конфигурация не раскрывала все значения в открытом тексте. Имена хостов, информация о редиректах и внутренние идентификаторы были закодированы с использованием Base64 и восстанавливались во время выполнения.
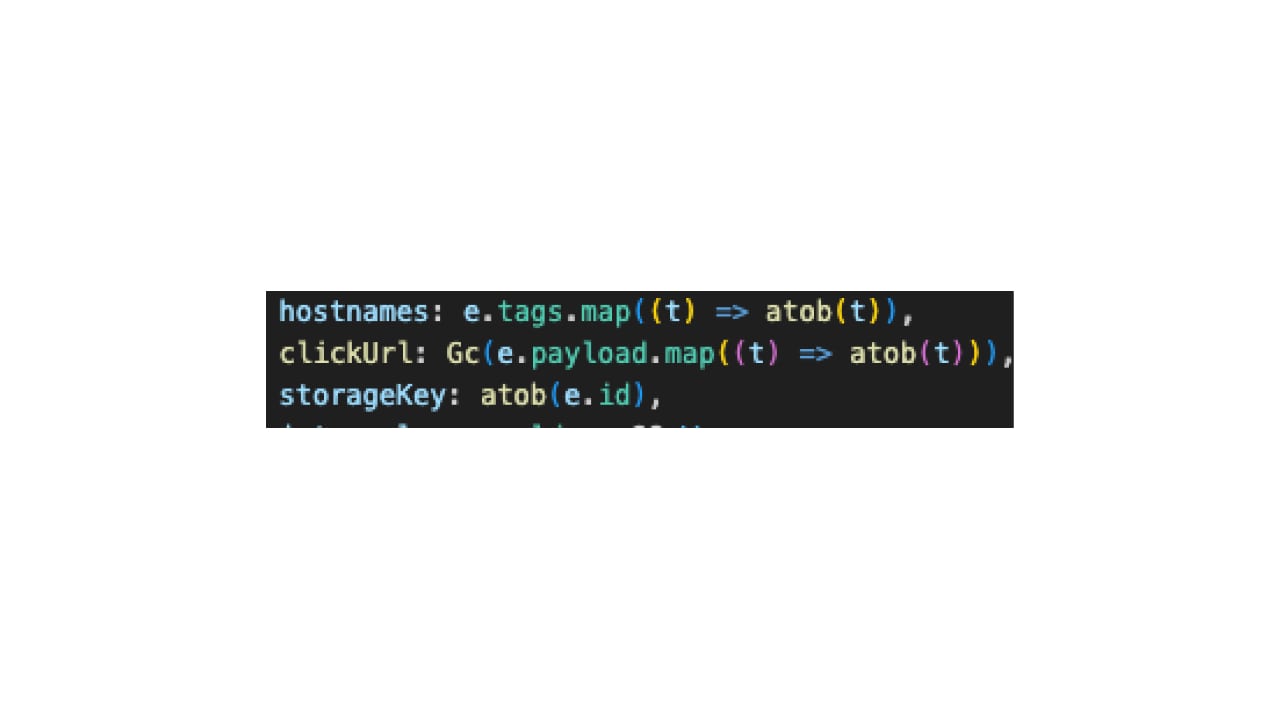
Base64 не является шифрованием и не обеспечивает реальной конфиденциальности. Однако это может затруднить ручной анализ и базовую статическую проверку, скрывая важные значения до момента выполнения кода.
После декодирования эти значения использовались для создания правил навигации.
3. Непрерывный мониторинг веб-серфинга
Расширения также отслеживали навигацию в браузере с помощью API webNavigation.
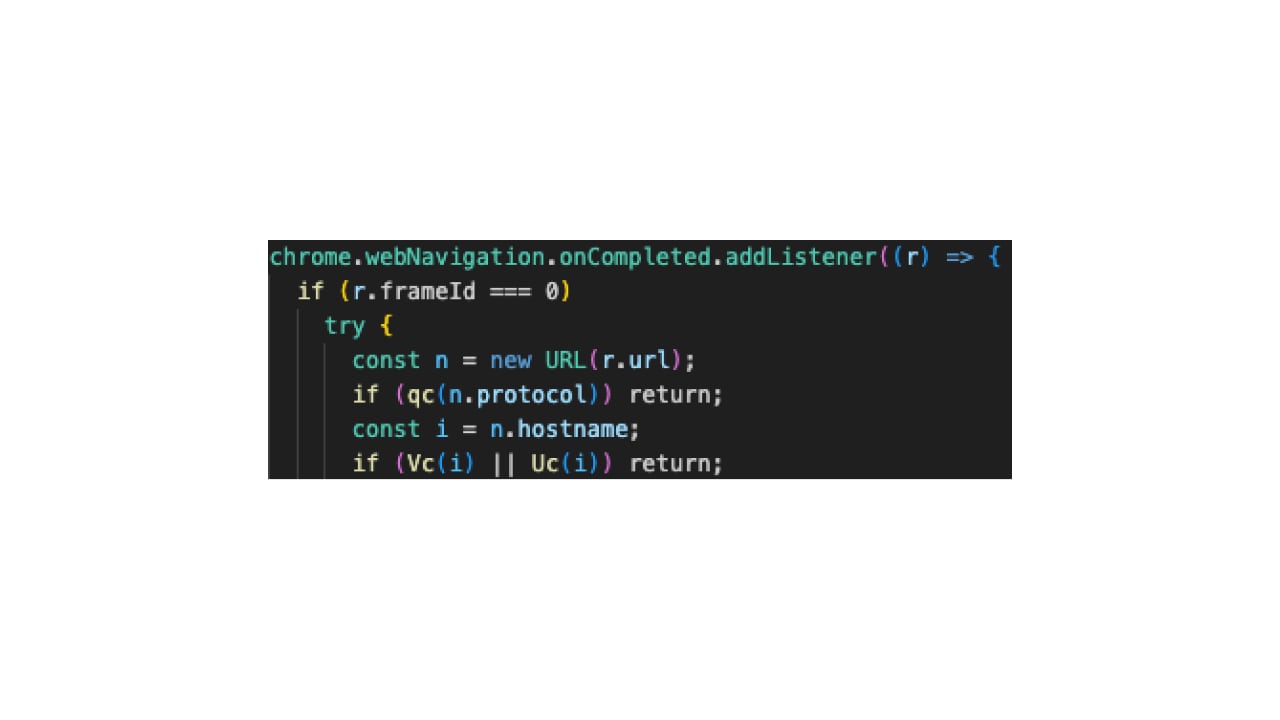
Поскольку события навигации обрабатывались непрерывно, расширения могли просматривать активность веб-серфинга независимо от того, был ли посещаемый сайт напрямую связан с заявленной целью расширения.
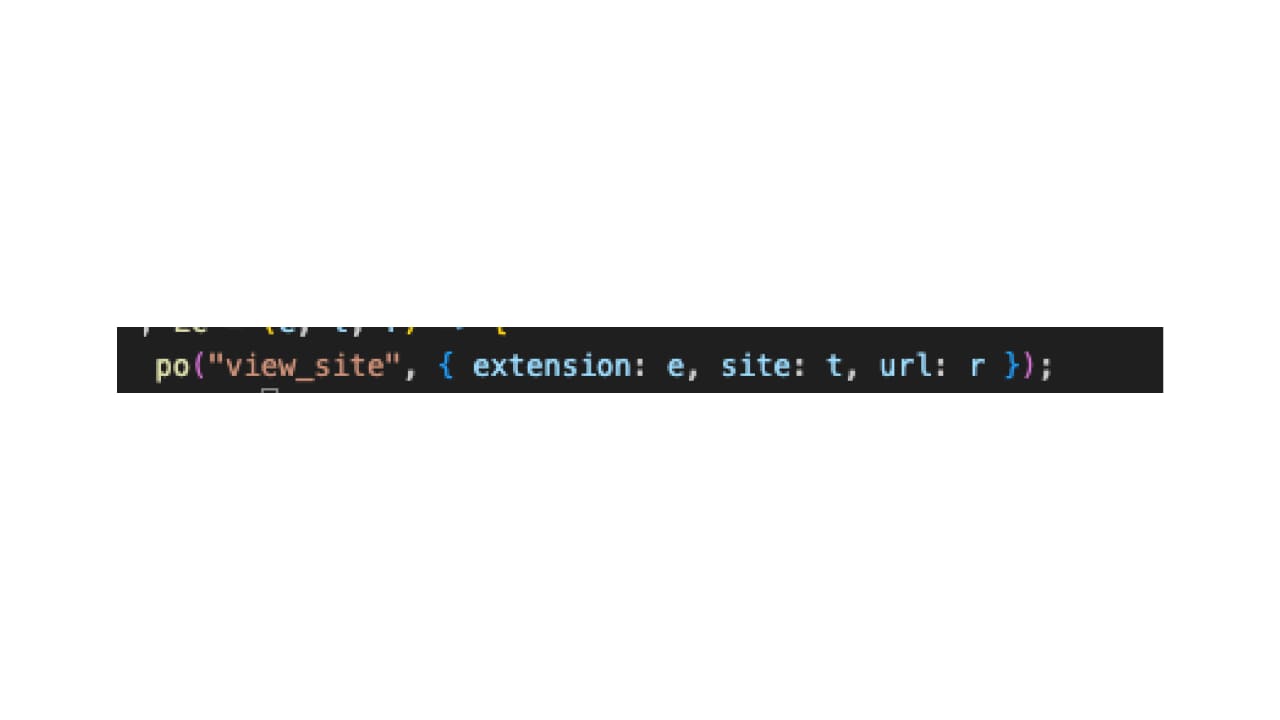
Это создает серьезную проблему с конфиденциальностью и безопасностью: пользователь может установить то, что кажется простой утилитой для продуктивности, и при этом предоставить ей доступ к просмотру всей своей активности в браузере.
4. Манипуляция навигацией с удаленным управлением
Когда посещаемый хост совпадал с правилом, полученным через удаленную конфигурацию, расширение могло использовать браузерные API для изменения активной вкладки.
Пункт назначения конструировался динамически, а не зашивался жестко внутрь расширения.
Это означает, что операторы могли изменять цели перенаправления без публикации новой версии в магазине браузерных расширений.
Для специалистов по защите это делает традиционный статический анализ менее надежным, поскольку вредоносное поведение может зависеть от внешней инфраструктуры и меняться после развертывания.
Индикаторы атрибуции
Атрибуция остается сложной задачей, однако исследователи выявили несколько индикаторов, указывающих на корейскоязычную группировку или корейскоязычного злоумышленника.
Наблюдаемые индикаторы включали:
- Идентификаторы на корейском языке в коде
- Ресурсы локализации на корейском языке
- Комментарии на корейском языке и артефакты разработки
- Корейские торговые сервисы, используемые кластером партнерского мошенничества
Наиболее сильными техническими связями в рамках кампании были общая инфраструктура удаленной конфигурации и крайне похожие реализации фонового сервис-воркера.
Сочетание повторно используемого кода, инфраструктуры, телеметрии и архитектуры хранения данных убедительно указывает на централизованную разработку, а не на группу не связанных между собой разработчиков расширений.
Вторая стратегия монетизации: партнерское мошенничество (Affiliate Fraud)
Исследование также выявило еще один кластер вредоносных расширений, опубликованных под тем же аккаунтом издателя.
На момент анализа эти расширения главным образом служили для осуществления партнерского мошенничества путем автоматического перенаправления пользователей по партнерским ссылкам и генерации несанкционированных комиссионных.
Это открытие подчеркивает еще одну важную характеристику современных кампаний с браузерными расширениями: одна и та же базовая инфраструктура может поддерживать несколько целей.
Экосистема расширений может использоваться для монетизации сегодня и быть перепрофилирована для более агрессивных атак завтра.
Почему удаленная конфигурация меняет модель рисков
Традиционный анализ безопасности часто фокусируется на том, что приложение содержит на момент проверки.
Удаленная конфигурация добавляет другое измерение: чем приложение может стать позже.
Браузерное расширение может изначально:
- Запрашивать внешне разумные разрешения
- Предоставлять легитимно выглядящий функционал
- Успешно проходить проверку в магазине приложений
- Иметь положительные отзывы пользователей
- Не содержать явной вредоносной нагрузки
И все же его поведение впоследствии может быть изменено через внешнюю конфигурацию.
Для организаций это означает, что к безопасности браузерных расширений не следует относиться исключительно как к проблеме магазина приложений. Ее также следует рассматривать как часть более широкой стратегии безопасности браузеров и конечных точек (endpoint security).
Защита корпоративного браузера
Браузерные расширения могут получать доступ к конфиденциальной информации, отслеживать действия пользователей, взаимодействовать с веб-сайтами и потенциально влиять на навигацию. В корпоративных средах неконтролируемые расширения представляют собой важную часть поверхности атак на браузер.
Организациям следует рассмотреть многоуровневый подход, который включает:
- Поддержание видимости и контроля всех установленных браузерных расширений
- Выявление расширений с избыточными разрешениями
- Мониторинг поведения расширений вместо того, чтобы полагаться только на репутацию
- Ограничение использования неавторизованных расширений
- Проверку расширений, взаимодействующих с внешней инфраструктурой
- Обнаружение подозрительной активности при веб-серфинге и навигации
- Постоянную переоценку рисков расширений после развертывания
- Интеграцию телеметрии браузера с общим мониторингом безопасности
Цель состоит не обязательно в том, чтобы полностью отказаться от браузерных расширений. Многие из них являются ценными инструментами продуктивности. Вместо этого организациям следует обеспечить достаточный уровень контроля и видимости, чтобы отличать легитимную функциональность от потенциально вредоносного поведения.
Более широкий урок по безопасности
Эта кампания иллюстрирует более широкую тенденцию в современной кибербезопасности: злоумышленники все чаще создают гибкие платформы вместо одноразового вредоносного ПО.
Разделяя расширение и его операционную конфигурацию, угрожающие группировки могут сохранять постоянное присутствие, меняя цели и функциональность удаленно.
Тот же принцип наблюдается и в других областях киберугроз, где злоумышленники все больше полагаются на облачную инфраструктуру, динамическую конфигурацию, автоматизацию и модульные компоненты.
Для команд безопасности это означает, что обнаружение не может зависеть исключительно от статических индикаторов. Эффективная защита все больше требует контроля над поведением, инфраструктурой, шаблонами взаимодействия и изменениями во времени.
Заключение
Исследование LayerX демонстрирует, как безобидные на вид браузерные расширения могут превращаться в удаленно управляемые платформы для атак.
Кампания охватила 32 расширения и более 6 150 пользователей, однако ее наиболее значимой характеристикой стала общая архитектура, связывающая внешне не связанные приложения. Общий код, удаленная конфигурация, мониторинг веб-серфинга и динамический контроль навигации позволили операторам поддерживать и изменять кампанию без необходимости повторной публикации новых вредоносных версий.
Для предприятий вывод очевиден: браузерные расширения следует рассматривать как часть поверхности атак, а не просто как ПО для продуктивности.
Организациям необходим непрерывный контроль над тем, какие расширения установлены, к чему они имеют доступ, куда передают данные и как их поведение меняется со временем.
Поскольку работа через браузер продолжает расширяться, защита браузера — и запущенных в нем приложений и расширений — становится все более важной частью защиты пользователей, данных и корпоративных систем.
Укрепите свою стратегию безопасности браузеров вместе с Akamai
Softprom является официальным дистрибьютором Akamai. Мы помогаем организациям оценить текущий уровень безопасности и подобрать технологии, способные повысить уровень контроля и защиты от современных веб-угроз.
Свяжитесь с Softprom, чтобы обсудить, как решения безопасности Akamai могут поддержать общую стратегию безопасности веб-приложений вашей организации.
Поделиться:


