


За пределами слепых зон: 5 причин, почему ваш современный стек безопасности не справляется
News | 08.10.2026
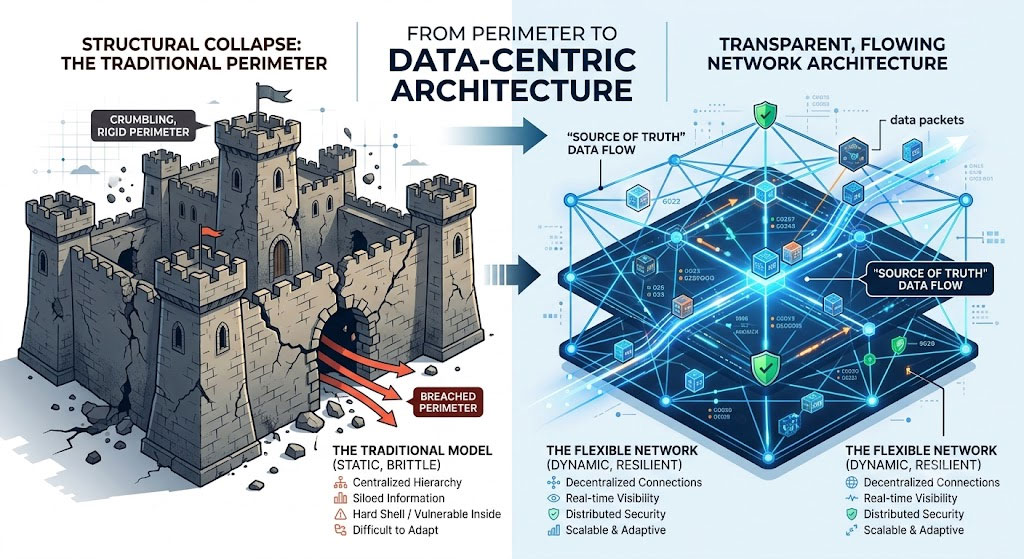
Современный ландшафт киберугроз эволюционирует быстрее, чем традиционные средства защиты. Вы полагаетесь на проверенный стек безопасности, но злоумышленники все равно находят пути обхода. Почему так происходит? Ответ кроется в растущих «слепых зонах» вашей инфраструктуры. Для защиты современных предприятий необходимо перейти от пассивного мониторинга к активной видимости, используя сетевой трафик как единственный неизменный источник истины.
5 причин, почему ваш современный стек безопасности не справляется
1. Фатальный недостаток программного свидетеля
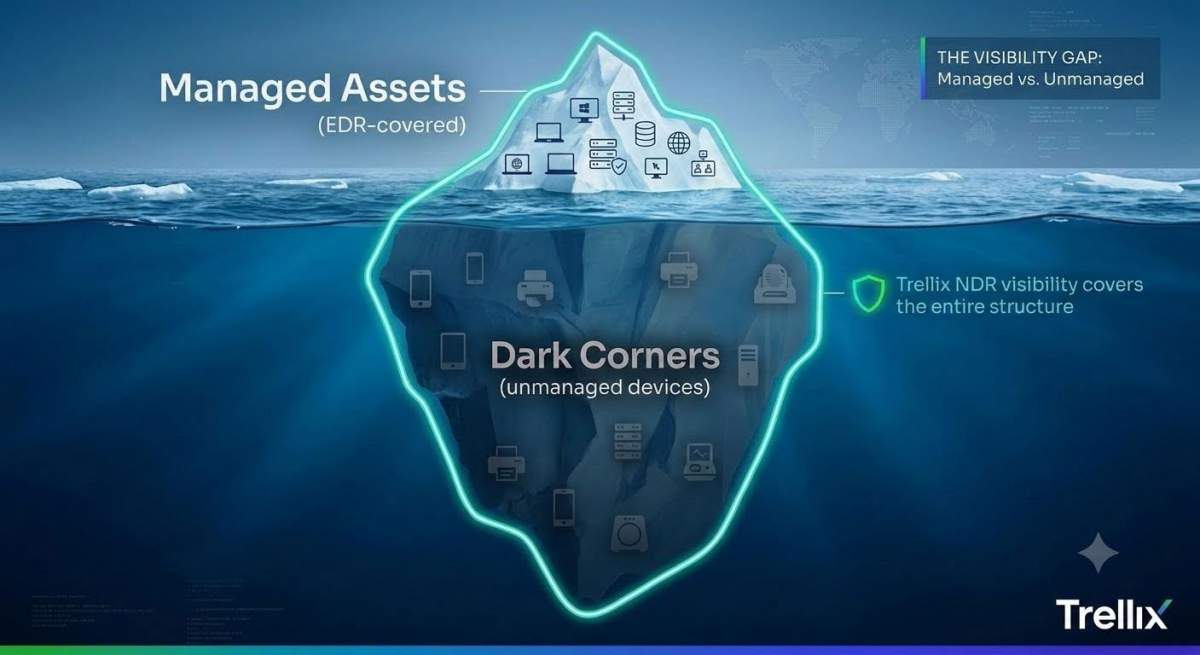
Слишком долго ИТ-команды полагались на EDR как на основного свидетеля инцидентов. Однако EDR — это программный агент, а значит, его можно отключить, ослепить или удалить. Опытные злоумышленники делают стирание журналов EDR своим главным приоритетом, чтобы скрыть следы.
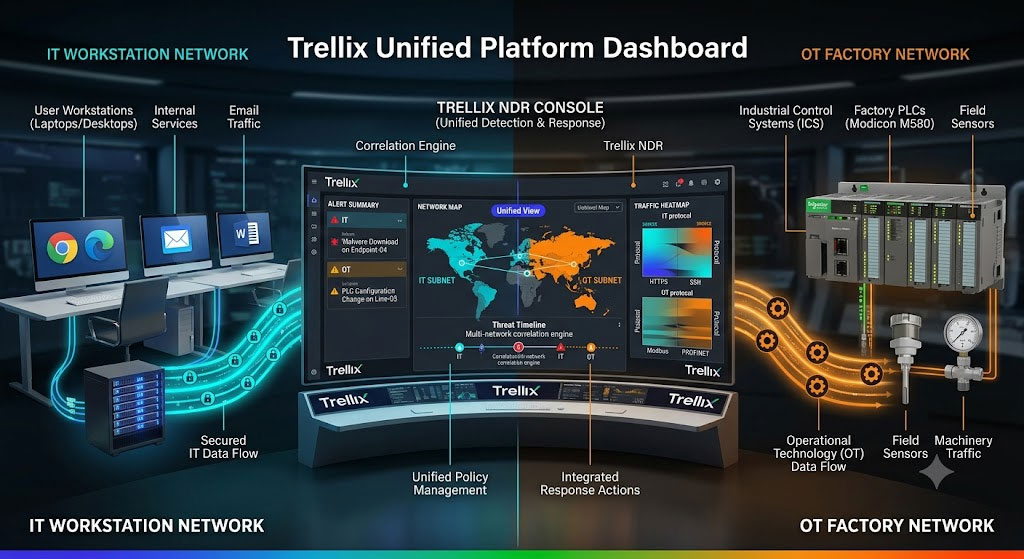
Кроме того, агенты работают только там, где их можно установить. В современном бизнесе растет количество неконтролируемых устройств: IoT, умные здания и оборудование операционных технологий (OT). Trellix NDR устраняет этот пробел, анализируя сетевой трафик. Вы можете удалить лог, но вы не можете скрыть физические пакеты, передаваемые по сети.
Что мне больше всего нравится в Trellix NDR, так это его способность обнаруживать сложные и скрытые угрозы с помощью анализа сетевого трафика. — Gartner Peer Insights
2. Разоблачение цепочек действий и теневого ИИ
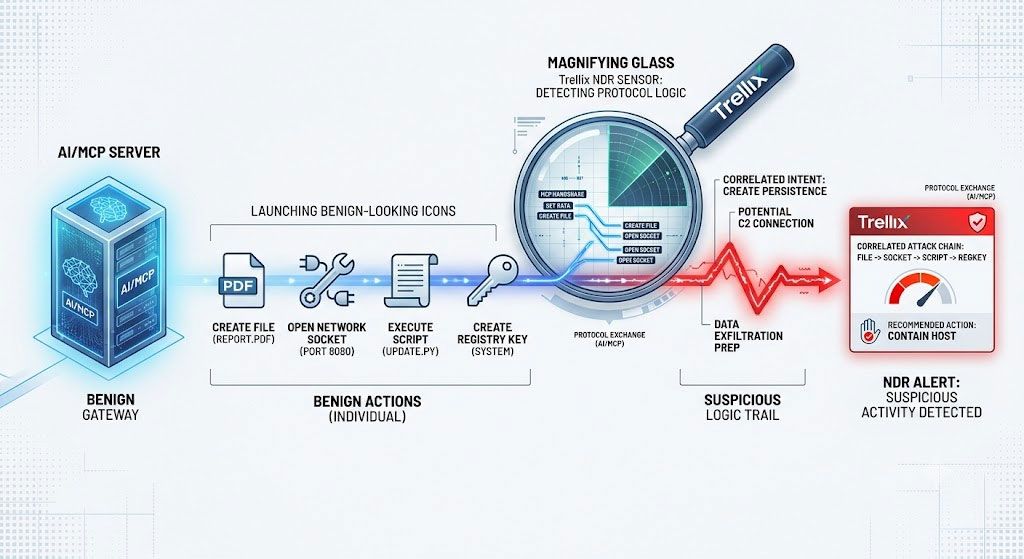
Мы вступили в эру Model Context Protocol (MCP), открывающую новые горизонты продуктивности, но создающую колоссальные риски. Разработчики часто оставляют серверы MCP открытыми без надежного контроля доступа (Shadow AI). Злоумышленники используют это для создания вредоносных цепочек из абсолютно легитимных на первый взгляд действий.
Традиционные решения, основанные на сигнатурах, упускают логику обмена протоколами. NDR обеспечивает глубокую видимость, раскрывая скрытые фреймворки Command-and-Control (C2) до того, как они нанесут ущерб.
3. Отпечатки рукопожатий без налога на расшифровку
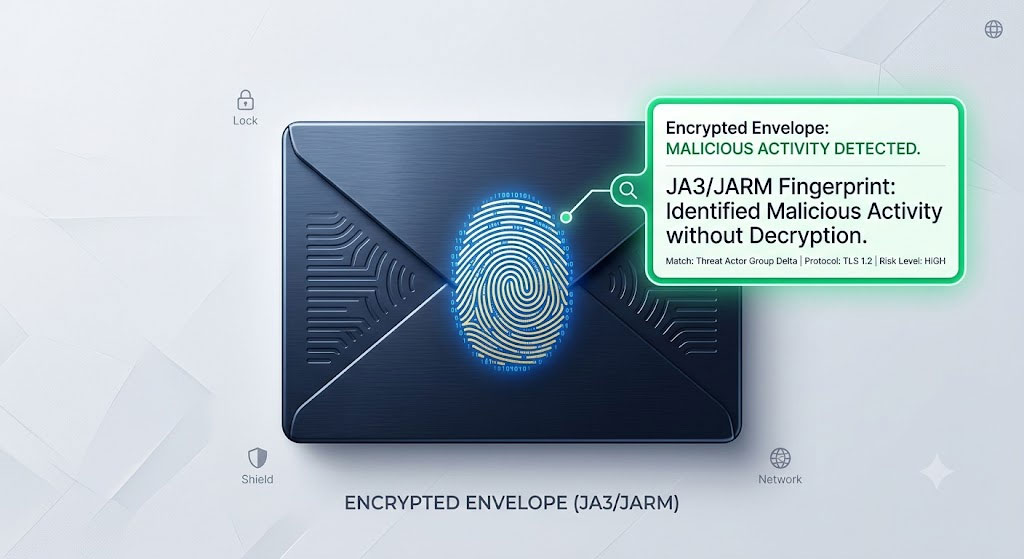
Массовое использование зашифрованного трафика (HTTPS/TLS) создало защитный конверт, в котором киберпреступники прячут свои полезные нагрузки. Раньше единственным выходом была полная расшифровка, что вызывало огромные проблемы с производительностью сети и соблюдением норм конфиденциальности.
Сегодня Trellix NDR использует методы снятия отпечатков JA3 и JARM. Это позволяет выявлять подозрительные туннели, анализируя само зашифрованное рукопожатие, сохраняя при этом скорость сети и конфиденциальность пользователей.
4. Защита внутренней сети: брандмауэры охраняют только двери
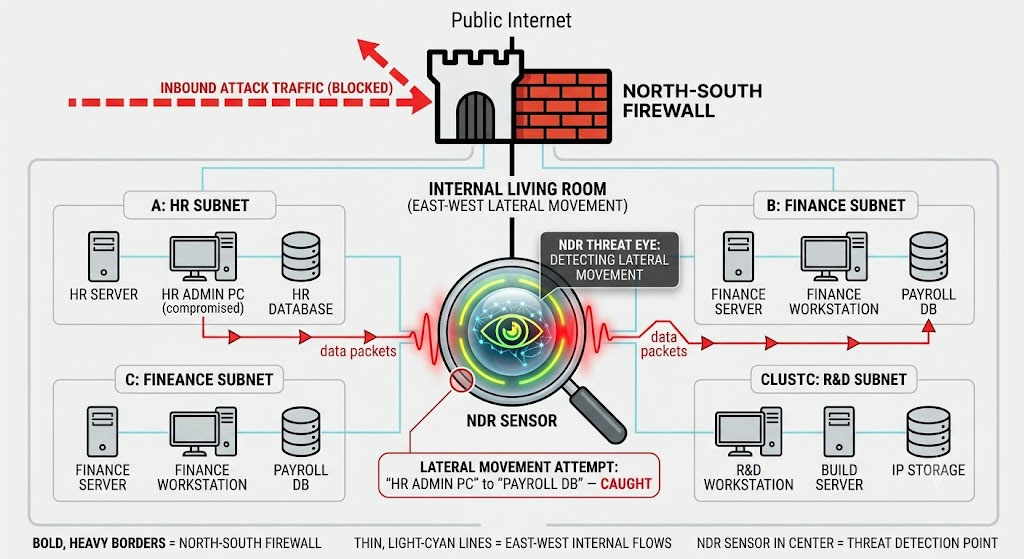
Традиционные решения сфокусированы на трафике Север-Юг, защищая внешний периметр. Но когда злоумышленник обходит первую линию обороны, он попадает во внутреннюю сеть, где может беспрепятственно перемещаться (трафик Восток-Запад). Активный мониторинг NDR обнаруживает боковое перемещение в вашей внутренней инфраструктуре, предотвращая масштабные атаки.
5. От ручной работы к хирургической точности с GenAI
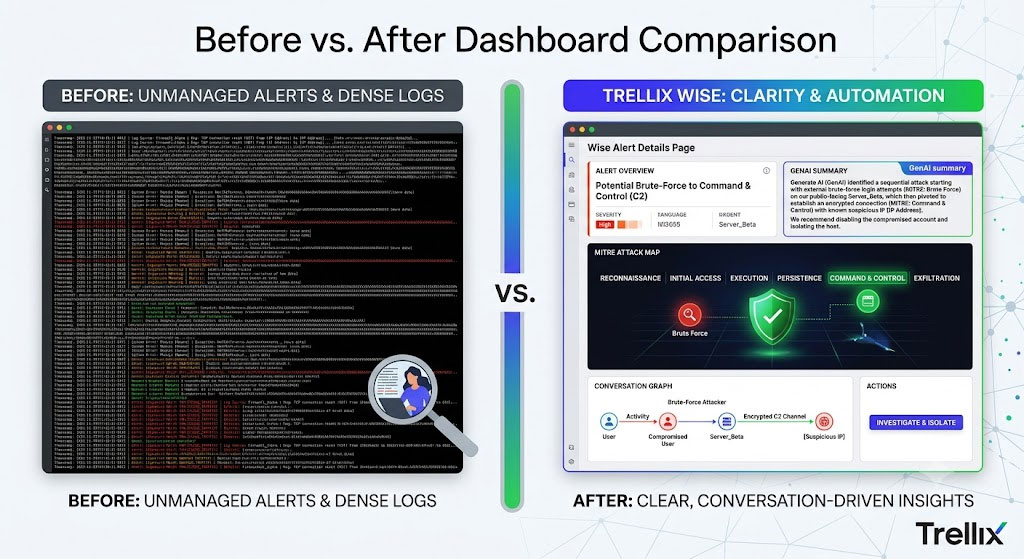
Аналитикам безопасности ежедневно приходится обрабатывать тысячи криптических оповещений. Этот ручной труд изматывает и приводит к выгоранию команд. Благодаря интеграции генеративного ИИ в виде Trellix Wise, платформа преобразует сложные данные телеметрии в понятные контекстные инсайты. SOC-команды получают возможность автоматизировать расследования и реагировать на угрозы с хирургической точностью.
Ключевые отличия подходов к защите
Традиционный стек (EDR + брандмауэр)
- Видимость: Только устройства с агентами и периметр.
- Слепые зоны: IoT, OT-инфраструктура, теневой ИИ.
- Риски: Отключение агентов, слепота в зашифрованном трафике.
Сетевой мониторинг (Trellix NDR)
- Видимость: 100% сетевого трафика (Север-Юг и Восток-Запад).
- Слепые зоны: Отсутствуют, сетевые пакеты невозможно скрыть.
- Преимущества: Поведенческий анализ, мониторинг без расшифровки, AI-аналитика.
Почему клиенты выбирают Softprom
Защита корпоративной сети требует профессионального подхода на каждом этапе внедрения. Являясь официальным дистрибьютором Trellix, компания Softprom предоставляет полную поддержку проектов: от аудита архитектуры и демонстрации возможностей платформы до масштабирования и обучения. Мы объединяем передовые технологии и глубокую экспертизу.
Готовы устранить слепые зоны в вашей инфраструктуре? Закажите консультацию с экспертами Softprom, чтобы узнать, как Trellix NDR защитит вашу сеть от скрытых угроз.
Поделиться:


